Clés et certificats
Gestion des clés PGP et S/MIME dans le cloud
Le chiffrement à clé publique suppose de disposer de la bonne clé pour le bon destinataire. La messagerie fondée sur des certificats ajoute des questions d’émission, de validation, de renouvellement et de révocation.
CloudPGP décrit comment la plateforme sous-jacente prend en charge une approche centralisée de ces tâches opérationnelles.
Gestion des clés PGP
La documentation de la plateforme décrit les fonctionnalités suivantes pour les clés PGP :
- la génération des clés d’expéditeur au sein de la plateforme ;
- des tailles de clé RSA configurables de 2048, 3072 ou 4096 bits dans la configuration PGP de référence, qui indique 3072 bits par défaut ;
- la recherche LDAP des clés publiques des destinataires ;
- la publication des clés publiques des expéditeurs ;
- l’importation de clés privées PGP existantes ;
- une fonctionnalité REST API permettant d’exporter les clés privées PGP.
Les tailles de clé et les valeurs par défaut indiquées dans la documentation de la plateforme doivent être vérifiées par rapport à la configuration active d’un déploiement donné. Elles ne constituent pas une garantie applicable à tous les comptes.
Cycle de vie des certificats S/MIME
Les services de certificats peuvent automatiser certaines étapes du cycle de vie des certificats pour les systèmes pris en charge : demande, émission, importation, déploiement, renouvellement et basculement.
Le maintien de justificatifs valides dépend de l’intégration, du fournisseur de certificats et de la configuration. Les certificats issus d’une source sans intégration prise en charge peuvent devoir être renouvelés manuellement. Consultez la section Émission et cycle de vie des certificats.
Priorité de signature S/MIME
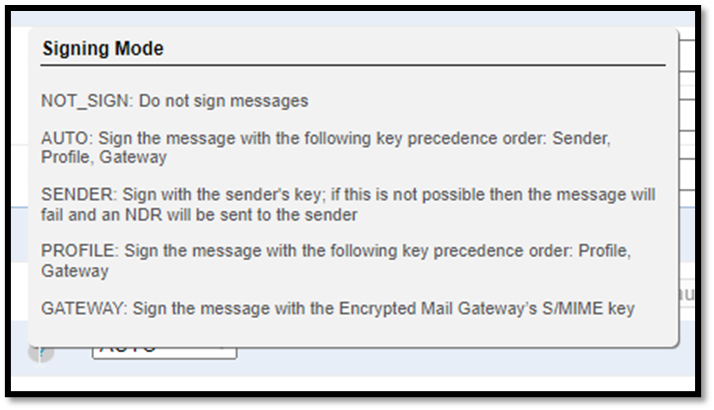
La politique de signature détermine quelle clé signe un message S/MIME sortant. L’extrait ci-dessous provient de l’interface d’administration de la plateforme sous-jacente et répertorie les modes de signature disponibles. Il s’agit d’une capture d’écran sourcée, fournie à titre d’illustration, et non d’une commande fonctionnelle.
| Mode | Comportement |
|---|---|
NOT_SIGN | Les messages ne sont pas signés. |
AUTO | Signature avec la première clé disponible, dans cet ordre : expéditeur, profil, passerelle. |
SENDER | Signature avec la clé de l’expéditeur. Si ce n’est pas possible, le message échoue et un rapport de non-remise (NDR) est envoyé à l’expéditeur. |
PROFILE | Signature avec la première clé disponible, dans cet ordre : profil, passerelle. |
GATEWAY | Signature avec la clé S/MIME de la passerelle de chiffrement. |
Le choix d’un mode relève du compromis. SENDER rattache chaque signature à l’expéditeur individuel, mais bloque la remise lorsque cette clé ne peut pas être utilisée, tandis que AUTO et PROFILE se replient sur d’autres clés afin que le message puisse tout de même être signé.
Contrôles des annuaires et des locataires
La documentation de la plateforme décrit une séparation des certificats propre à chaque locataire (tenant) et des contrôles permettant aux administrateurs de choisir les annuaires LDAP interrogés. Ensemble, ces mesures visent à empêcher, dans les processus pris en charge, la sélection d’un certificat appartenant au mauvais locataire ou trouvé dans un annuaire non prévu.
Il s’agit de contrôles logiques au sein du service. Ils ne doivent pas être interprétés comme l’affirmation d’une infrastructure dédiée ou d’une isolation universelle.
Garde des clés et contrôle par le client
Pour chiffrer, déchiffrer et signer au nom des utilisateurs, la plateforme peut conserver le matériel cryptographique nécessaire à ces processus. L’endroit où sont conservées les clés privées est donc une question centrale dans tout déploiement et doit être confirmé pour chaque compte.
La documentation de la plateforme décrit également une fonctionnalité Manage Your Own Key (MYOK, « gérez votre propre clé ») associée à AWS Key Management Service (AWS KMS) et à des modules de sécurité matériels. MYOK concerne la participation du client à la gestion de certaines clés ; sa portée exacte doit être confirmée pour un déploiement donné.
MYOK ne signifie pas que toutes les clés privées PGP ou S/MIME utilisées pour les messages sont détenues exclusivement par le client. CloudPGP ne revendique ni un chiffrement à connaissance nulle (zero-knowledge), ni la garde exclusive des clés de message par le client, ni une certification FIPS couvrant l’ensemble de la plateforme.
Migration et portabilité
L’importation de clés et la fonctionnalité documentée d’exportation des clés privées peuvent faciliter la migration ou la continuité de service. La possibilité d’exporter des clés particulières dépend des autorisations effectives, de la configuration et des modalités d’assistance.
Parlons de la garde des clés et de la migration
Contactez-nous au sujet des importations de clés, des sources de certificats et de la politique de signature de votre organisation.