Schlüssel und Zertifikate
PGP- & S/MIME-Schlüsselverwaltung in der Cloud
Verschlüsselung mit öffentlichen Schlüsseln setzt voraus, dass für den richtigen Empfänger der richtige Schlüssel vorliegt. Zertifikatsbasierte E-Mail bringt zusätzlich Fragen der Ausstellung, Validierung, Verlängerung und des Widerrufs mit sich.
CloudPGP beschreibt, wie die zugrunde liegende Plattform einen zentralen Ansatz für diese betrieblichen Aufgaben unterstützt.
Umgang mit PGP-Schlüsseln
Die Plattformdokumentation beschreibt die folgenden Funktionen für PGP-Schlüssel:
- Erzeugung von Absenderschlüsseln innerhalb der Plattform;
- konfigurierbare RSA-Schlüssellängen von 2048, 3072 oder 4096 Bit in der referenzierten PGP-Konfiguration, die 3072 Bit als Standardwert ausweist;
- LDAP-Abfrage öffentlicher Empfängerschlüssel;
- Veröffentlichung öffentlicher Absenderschlüssel;
- Import vorhandener privater PGP-Schlüssel;
- eine Funktion der REST API zum Exportieren privater PGP-Schlüssel.
In der Plattformdokumentation genannte Schlüssellängen und Standardwerte müssen anhand der aktiven Konfiguration der jeweiligen Bereitstellung bestätigt werden. Sie sind keine Garantie, die für jedes Konto gilt.
S/MIME-Zertifikatslebenszyklus
Zertifikatsdienste können Teile des Zertifikatslebenszyklus für unterstützte Systeme automatisieren: Anforderung, Ausstellung, Import, Bereitstellung, Verlängerung und Rollover.
Ob Zertifikate dauerhaft gültig bleiben, hängt von der Integration, dem Zertifikatsanbieter und der Konfiguration ab. Zertifikate aus einer Quelle ohne unterstützte Integration müssen möglicherweise manuell verlängert werden. Siehe Zertifikatsausstellung und Lebenszyklus.
S/MIME-Signaturrangfolge
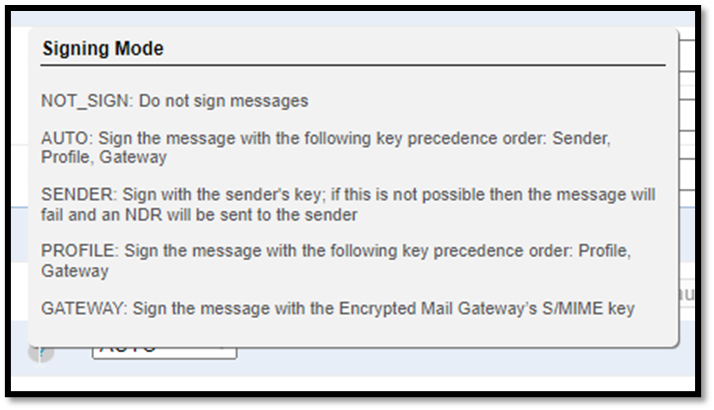
Die Signaturrichtlinie entscheidet, welcher Schlüssel eine ausgehende S/MIME-Nachricht signiert. Der folgende Ausschnitt stammt aus der Administrationsoberfläche der zugrunde liegenden Plattform und listet die verfügbaren Signaturmodi auf. Es handelt sich um einen Screenshot aus dem Quellmaterial zur Veranschaulichung, nicht um ein funktionsfähiges Bedienelement.
| Modus | Verhalten |
|---|---|
NOT_SIGN | Nachrichten werden nicht signiert. |
AUTO | Signieren mit dem ersten verfügbaren Schlüssel in dieser Reihenfolge: Absender, Profil, Gateway. |
SENDER | Signieren mit dem Schlüssel des Absenders. Ist das nicht möglich, schlägt die Nachricht fehl, und an den Absender wird ein Unzustellbarkeitsbericht (NDR) gesendet. |
PROFILE | Signieren mit dem ersten verfügbaren Schlüssel in dieser Reihenfolge: Profil, Gateway. |
GATEWAY | Signieren mit dem S/MIME-Schlüssel des Verschlüsselungs-Gateways. |
Die Wahl eines Modus ist eine Abwägung. SENDER bindet jede Signatur an den einzelnen Absender, stoppt aber die Zustellung, wenn dieser Schlüssel nicht verwendet werden kann, während AUTO und PROFILE auf andere Schlüssel ausweichen, sodass die Nachricht dennoch signiert werden kann.
Verzeichnis- und Mandantenkontrollen
Materialien zur Plattform beschreiben eine mandantenspezifische Trennung von Zertifikaten sowie Kontrollen, mit denen Administratoren festlegen, welche LDAP-Verzeichnisse durchsucht werden. Zusammen sollen sie verhindern, dass in unterstützten Workflows ein Zertifikat ausgewählt wird, das zum falschen Mandanten gehört oder in einem unbeabsichtigten Verzeichnis gefunden wurde.
Es handelt sich um logische Kontrollen innerhalb des Dienstes. Sie sollten nicht als Zusage einer dedizierten Infrastruktur oder einer umfassenden Isolation verstanden werden.
Schlüsselverwahrung und Kundenkontrolle
Um im Namen von Benutzern zu verschlüsseln, zu entschlüsseln und zu signieren, kann die Plattform das dafür benötigte kryptografische Material vorhalten. Wo private Schlüssel aufbewahrt werden, ist daher bei jeder Bereitstellung eine zentrale Frage und sollte für jedes Konto bestätigt werden.
Die Dokumentation der Plattform beschreibt außerdem eine Funktion namens Manage Your Own Key (MYOK, sinngemäß „eigenen Schlüssel verwalten“) im Zusammenhang mit AWS Key Management Service (AWS KMS) und Hardware-Sicherheitsmodulen. MYOK betrifft die Beteiligung des Kunden an der Verwaltung bestimmter Schlüssel; der genaue Umfang sollte für die jeweilige Bereitstellung bestätigt werden.
MYOK bedeutet nicht, dass jeder für Nachrichten verwendete private PGP- oder S/MIME-Schlüssel ausschließlich vom Kunden verwahrt wird. CloudPGP nimmt weder eine Zero-Knowledge-Verschlüsselung noch eine ausschließliche Verwahrung der Nachrichtenschlüssel durch den Kunden oder eine plattformweite FIPS-Zertifizierung für sich in Anspruch.
Migration und Portabilität
Der Schlüsselimport und die dokumentierte Exportfunktion für private Schlüssel können eine Migration oder die Kontinuität unterstützen. Ob bestimmte Schlüssel exportiert werden können, richtet sich nach den tatsächlichen Berechtigungen, der Konfiguration und den Supportvereinbarungen.
Besprechen Sie Schlüsselverwahrung und Migration
Kontaktieren Sie uns zu Schlüsselimporten, Zertifikatsquellen und Signaturrichtlinien für Ihre Organisation.