PGP-E-Mail-Verschlüsselung
Cloud-gehostete PGP-E-Mail-Verschlüsselung
PGP ermöglicht Organisationen seit Langem den geschützten E-Mail-Austausch mit Partnern, Lieferanten und anderen externen Empfängern. Herkömmliche Implementierungen können erfordern, dass Organisationen eigene PGP-Dienste betreiben, öffentliche Schlüssel verteilen und die betrieblichen Details der Verschlüsselungsabläufe verwalten.
CloudPGP nutzt die zugrunde liegende Echoworx-Plattform, um die PGP-Verarbeitung und die zugehörige Schlüsselverwaltung über eine Cloud-gehostete Verschlüsselungsarchitektur zu unterstützen.
So funktioniert gehostetes PGP
Nachrichten gelangen vom E-Mail-Routing des Kunden über eine geschützte Transportverbindung zur Verschlüsselungs-Engine. Der Verschlüsselungsprozess kann die verzeichnisbasierte Ermittlung öffentlicher Empfängerschlüssel, in der Plattform verwaltete Absenderschlüssel und konfigurierte Abläufe zur Veröffentlichung von Schlüsseln nutzen.
Ob der Empfänger PGP-verschlüsselte Nachrichten lesen oder beantworten kann, hängt davon ab, dass er die entsprechenden Schlüssel besitzt und kompatible PGP-Software oder einen kompatiblen Workflow verwendet.
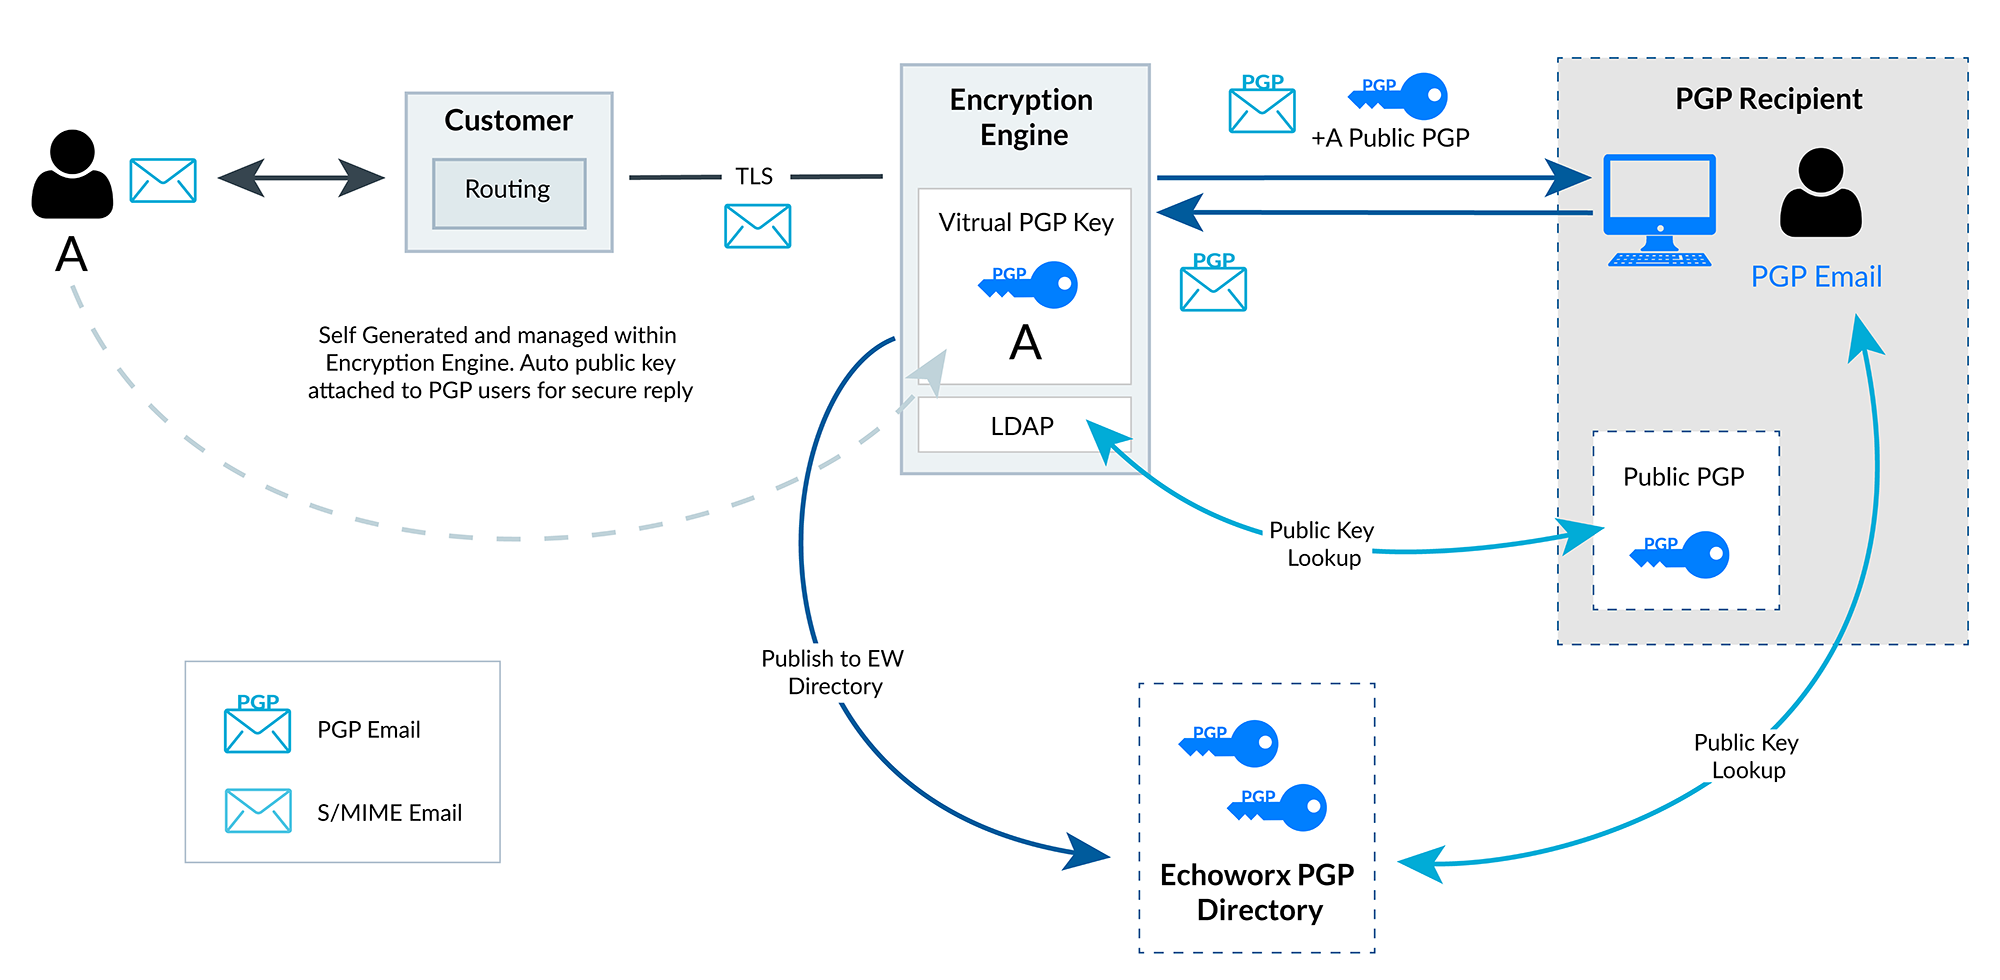
So lesen Sie das Diagramm
- Absender und Routing: Benutzer A sendet eine E-Mail über das bestehende Mail-Routing des Kunden, das infrage kommende Nachrichten über TLS an die Verschlüsselungs-Engine weiterleitet.
- Absenderschlüssel: In diesem Beispiel wird der PGP-Schlüssel von Benutzer A innerhalb der Verschlüsselungs-Engine erzeugt und verwaltet. Der öffentliche Schlüssel des Absenders wird an Nachrichten an PGP-Benutzer angehängt, damit diese sicher antworten können.
- Abfrage des Empfängerschlüssels: Die LDAP-Komponente der Engine fragt den öffentlichen PGP-Schlüssel des Empfängers ab.
- Veröffentlichung im Verzeichnis: Der öffentliche Schlüssel des Absenders kann im Echoworx-PGP-Verzeichnis veröffentlicht werden, wo PGP-Empfänger ihn abrufen können.
- Zustellung und Antwort: Die PGP-verschlüsselte Nachricht wird dem PGP-Empfänger zugestellt, der mit dem öffentlichen Schlüssel des Absenders antworten kann.
Ermittlung und Austausch öffentlicher Schlüssel
Um eine Nachricht für einen PGP-Empfänger zu verschlüsseln, benötigt der Absender dessen öffentlichen Schlüssel. Die Plattformdokumentation beschreibt mehrere eigenständige Abläufe, über die Schlüssel bereitgestellt oder verteilt werden können:
- LDAP-Abfragen: Öffentliche Empfängerschlüssel können von kompatiblen LDAP-Schlüsselservern oder Domänenverzeichnissen abgerufen werden, die für die Bereitstellung konfiguriert sind.
- PGP-Schlüsselverzeichnis: Öffentliche Absenderschlüssel können in einem PGP-Schlüsselverzeichnis veröffentlicht werden, in dem externe Empfänger sie abrufen können.
- Mit der Nachricht gesendeter öffentlicher Schlüssel: Der öffentliche Schlüssel eines Absenders kann einer geschützten ausgehenden Nachricht beigefügt werden, damit der Empfänger künftige Antworten verschlüsseln kann.
- Schlüsselimport: Organisationen, die von einer intern betriebenen PGP-Umgebung migrieren, können vorhandene Schlüssel importieren.
Dabei handelt es sich um separate Optionen, nicht um ein Verhalten, das in jeder Bereitstellung auftritt. Welche Quellen abgefragt und welche Veröffentlichungsschritte aktiviert werden, hängt von der Konfiguration ab.
Signatur und Entschlüsselung
Eine digitale Signatur hilft dem Empfänger zu prüfen, wer eine Nachricht gesendet hat und ob sie nach dem Signieren verändert wurde. Eine Nachricht, die signiert, aber nicht verschlüsselt ist, kann dennoch von jedem gelesen werden, der sie erhält: Das Signieren allein verschlüsselt den Inhalt nicht.
Die Plattform unterstützt richtlinienbasierte Signaturoptionen, darunter einen reinen Signaturmodus. Wenn eine Richtlinie den eigenen Schlüssel des Absenders verlangt und dieser Schlüssel nicht verwendet werden kann, schlägt die Nachricht laut Dokumentation fehl, und der Absender erhält einen Unzustellbarkeitsbericht (NDR).
Eingehende PGP-Nachrichten können entschlüsselt werden, wenn die Plattform den passenden privaten Schlüssel besitzt und das Routing diese Nachrichten über die Engine leitet. Für ältere verschlüsselte Nachrichten kann der Zugriff auf die ursprünglich zur Verschlüsselung verwendeten Schlüssel erforderlich sein, und jeder Workflow zur Entschlüsselung von Altbeständen hängt von der Konfiguration und der Verfügbarkeit der Schlüssel ab.
Migration von On-Premises-PGP
Die Verlagerung der PGP-Verarbeitung auf eine Cloud-gehostete Plattform kann den Bedarf verringern, einen dedizierten Verschlüsselungsserver zu betreiben. Der Import vorhandener Schlüssel und die Anbindung bestehender Verzeichnisse können die Kontinuität mit etablierten Partnern unterstützen.
Ein Migrationsplan sollte Folgendes berücksichtigen:
- Änderungen am Mail-Routing für ausgehende und eingehende Nachrichten;
- die Schlüsselverwahrung, einschließlich der Frage, wo private Schlüssel nach der Migration aufbewahrt werden;
- die Verfügbarkeit der Schlüssel, die zum Lesen älterer verschlüsselter Nachrichten benötigt werden;
- Verschlüsselungs- und Signaturrichtlinien;
- Interoperabilitätstests mit der PGP-Software der Partner.
Fragen zu Cloud PGP
Wie wird der öffentliche PGP-Schlüssel eines Empfängers gefunden?
Die Plattform kann konfigurierte Quellen abfragen, etwa LDAP-Schlüsselserver oder Domänenverzeichnisse sowie ein PGP-Schlüsselverzeichnis, in dem öffentliche Schlüssel veröffentlicht wurden. Wird kein öffentlicher Schlüssel gefunden, kann die Nachricht für diesen Empfänger nicht mit PGP verschlüsselt werden. Je nach Richtlinie kann eine andere Zustellmethode verwendet oder die Nachricht gemäß den konfigurierten Regeln behandelt werden. Siehe Funktionsweise.
Können wir unsere vorhandenen PGP-Schlüssel importieren?
Die zugrunde liegende Plattform unterstützt den Import vorhandener PGP-Schlüssel. Das kann einer Organisation helfen, von einem On-Premises-PGP-Server umzusteigen und dabei etablierte Schlüsselbeziehungen zu Partnern beizubehalten. Welche Schlüssel importiert werden und wie private Schlüssel nach dem Import behandelt werden, sollte im Rahmen der Migration geplant werden. Siehe Schlüsselverwaltung.
Ist eine digital signierte E-Mail auch verschlüsselt?
Nein. Eine Signatur ermöglicht es dem Empfänger, Herkunft und Integrität einer Nachricht zu überprüfen, verbirgt aber nicht ihren Inhalt. Je nach Richtlinie kann eine Nachricht nur signiert, nur verschlüsselt oder sowohl signiert als auch verschlüsselt werden. Die Seite PGP vs. S/MIME erklärt, wie dies in beiden Standards funktioniert.
Planen Sie eine gehostete PGP-Bereitstellung
Sprechen Sie mit uns über Ihr Mail-Routing, Ihre Schlüsselquellen und die Anforderungen Ihrer Partner.