Verschlüsselungs-Workflow
So funktioniert Cloud-E-Mail-Verschlüsselung
Cloud-gehosteter Nachrichtenschutz beginnt mit der Integration in das bestehende Mail-Routing. Statt von jedem Absender zu verlangen, manuell eine technische Zustellentscheidung zu treffen, kann eine unterstützte Verschlüsselungsplattform Regeln auswerten und Nachrichten über einen geeigneten geschützten Workflow leiten.
Der Workflow im Überblick
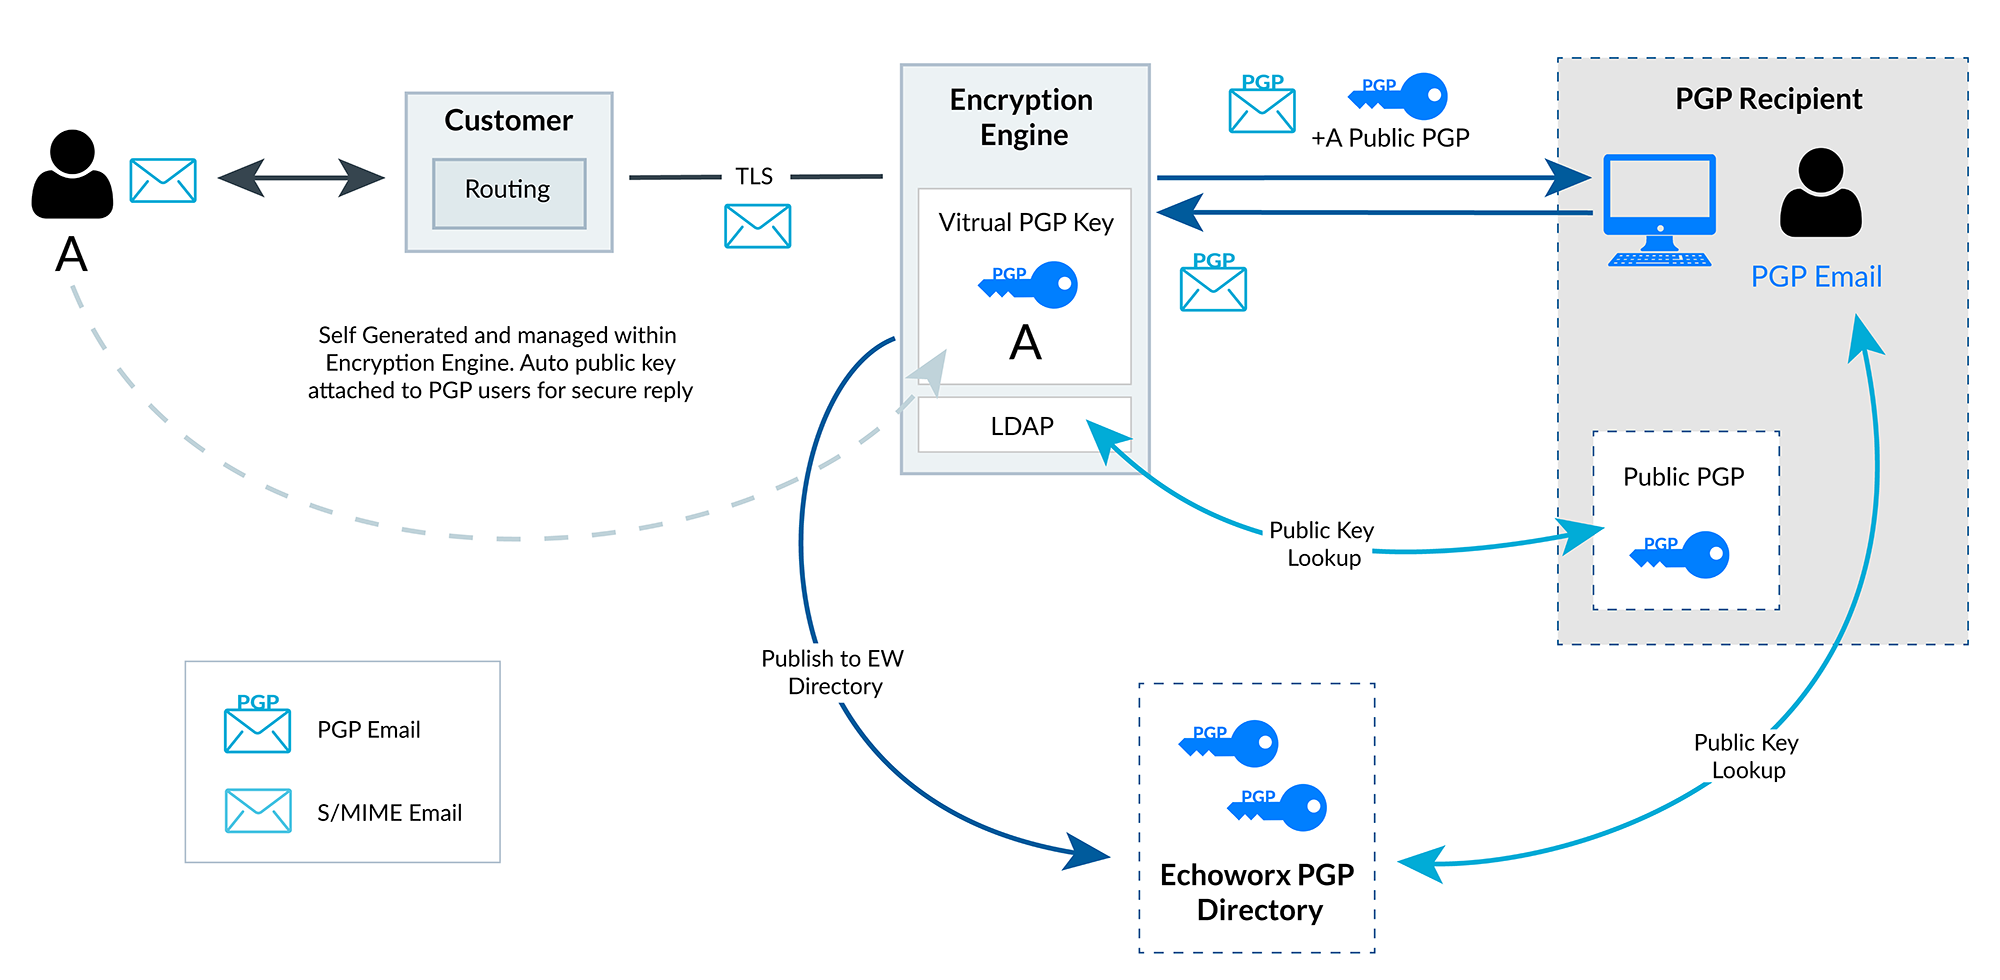
Das Diagramm zeigt ein Beispiel: Eine Nachricht von Benutzer A durchläuft das Mail-Routing des Kunden bis zur Verschlüsselungs-Engine, die den öffentlichen Schlüssel des Empfängers ermittelt und die Nachricht PGP-verschlüsselt zustellt. S/MIME folgt demselben Routing-Modell, verwendet jedoch X.509-Zertifikate statt PGP-Schlüsseln.
1. Nachrichten sicher weiterleiten
Organisationen konfigurieren ihre E-Mail-Umgebung so, dass infrage kommende Nachrichten an die Verschlüsselungs-Engine geleitet werden, die sie über eine geschützte Transportverbindung empfängt. Zu den unterstützten Konfigurationen gehört standardmäßiges SMTP-Routing für Microsoft 365, Google Workspace und bestehende sichere E-Mail-Gateways.
Die genaue Konfiguration des ein- und ausgehenden Routings hängt vom Mail-System ab. Die entsprechenden Muster finden Sie unter Integrationen.
2. Verschlüsselungs- und Signaturrichtlinien anwenden
Richtlinien können Folgendes berücksichtigen:
- die Identität des Absenders;
- die Domäne des Empfängers;
- den Nachrichteninhalt;
- die Datenklassifizierung.
Stehen die erforderlichen Schlüssel und Zertifikate zur Verfügung, können Nachrichten je nach vorgesehenem Austausch mit PGP oder S/MIME verschlüsselt oder signiert werden. Das Signieren belegt die Integrität und unterstützt die Identitätsprüfung; den Nachrichteninhalt verbirgt es selbst nicht.
3. Schlüssel finden und zustellen
Die Engine kann unterstützte Abfragedienste für Schlüssel und Zertifikate nutzen, einschließlich konfigurierter LDAP-Verzeichnisse. Je nach Empfänger und verfügbaren Diensten können unterstützte alternative Zustellwege validiertes TLS, den Zugriff über ein sicheres Webportal und die Zustellung verschlüsselter Dokumente umfassen.
| Methode | Was geschützt wird | Was der Empfänger benötigt |
|---|---|---|
| PGP | Der Nachrichteninhalt, verschlüsselt mit dem öffentlichen Schlüssel des Empfängers | Ein PGP-Schlüsselpaar und kompatible PGP-Software oder einen kompatiblen Workflow |
| S/MIME | Der Nachrichteninhalt, verschlüsselt mit dem Zertifikat des Empfängers | Ein S/MIME-Zertifikat, den zugehörigen privaten Schlüssel und einen kompatiblen E-Mail-Client |
| Validiertes TLS | Die Verbindung zwischen Mailservern, während die Nachricht übertragen wird | Einen empfangenden Mailserver, der TLS gemäß den konfigurierten Validierungsanforderungen unterstützt |
| Sicheres Webportal | Der Zugriff auf eine Nachricht, die über ein authentifiziertes Webportal abgerufen wird | Einen Webbrowser und die gemäß Richtlinie erforderliche Zugriffsmethode |
| Verschlüsseltes Dokument | Ein Anhang, der mit einem Passwort oder Verifizierungscode geschützt ist | Software, die die geschützte Datei öffnet, sowie das Passwort oder den Code |
Scrollen Sie seitwärts, um die gesamte Tabelle zu sehen.
Diese Mechanismen haben unterschiedliche Sicherheitseigenschaften. TLS schützt die Verbindung, nicht die Nachricht nach ihrer Zustellung. Portal- und Dokumentmethoden hängen davon ab, wie Zugangsdaten festgelegt und weitergegeben werden. Keiner dieser Mechanismen ist gleichwertig mit einer PGP- oder S/MIME-Nachrichtenverschlüsselung.
4. Antworten und eingehende Verarbeitung unterstützen
Die Handhabung öffentlicher Schlüssel für Empfänger kann geschützte Antworten erleichtern, etwa wenn der öffentliche Schlüssel des Absenders einer ausgehenden PGP-Nachricht beiliegt. Eingehende verschlüsselte Nachrichten können zur Entschlüsselung verarbeitet werden, sofern die entsprechenden privaten Schlüssel und geeignete Routing-Regeln vorhanden sind.
Voraussetzungen für die Bereitstellung
Prüfen Sie vor der Bereitstellung:
- Mail-Routing-Regeln für ausgehende und eingehende Nachrichten;
- Verzeichnisquellen für Schlüssel und Zertifikate;
- Absenderidentitäten und Domänen;
- Zertifikatsinfrastruktur und Integrationen von Zertifizierungsstellen;
- Eigentum an Schlüsseln und Schlüsselverwahrung;
- das erwartete Verhalten und die Möglichkeiten der Empfänger.
Diese Marketing-Website verarbeitet, speichert oder entschlüsselt keine Nachrichten von Kunden. Diese Funktionen gehören zum separat betriebenen Verschlüsselungsdienst.
Bilden Sie Ihren E-Mail-Fluss ab
Kontaktieren Sie uns, um Routing, Richtlinien und Empfängeranforderungen für Ihre Umgebung zu besprechen.