Flujo de cifrado
Cómo funciona el cifrado de correo electrónico en la nube
La protección de mensajes alojada en la nube comienza con la integración en el enrutamiento de correo existente. En lugar de exigir que cada remitente tome manualmente una decisión técnica sobre la entrega, una plataforma de cifrado admitida puede evaluar reglas y enrutar los mensajes a través de un flujo de trabajo protegido adecuado.
El flujo de trabajo de un vistazo
El diagrama muestra un ejemplo: un mensaje del usuario A pasa por el enrutamiento de correo del cliente hasta el motor de cifrado, que encuentra la clave pública del destinatario y entrega el mensaje cifrado con PGP. S/MIME sigue el mismo modelo de enrutamiento, pero utiliza certificados X.509 en lugar de claves PGP.
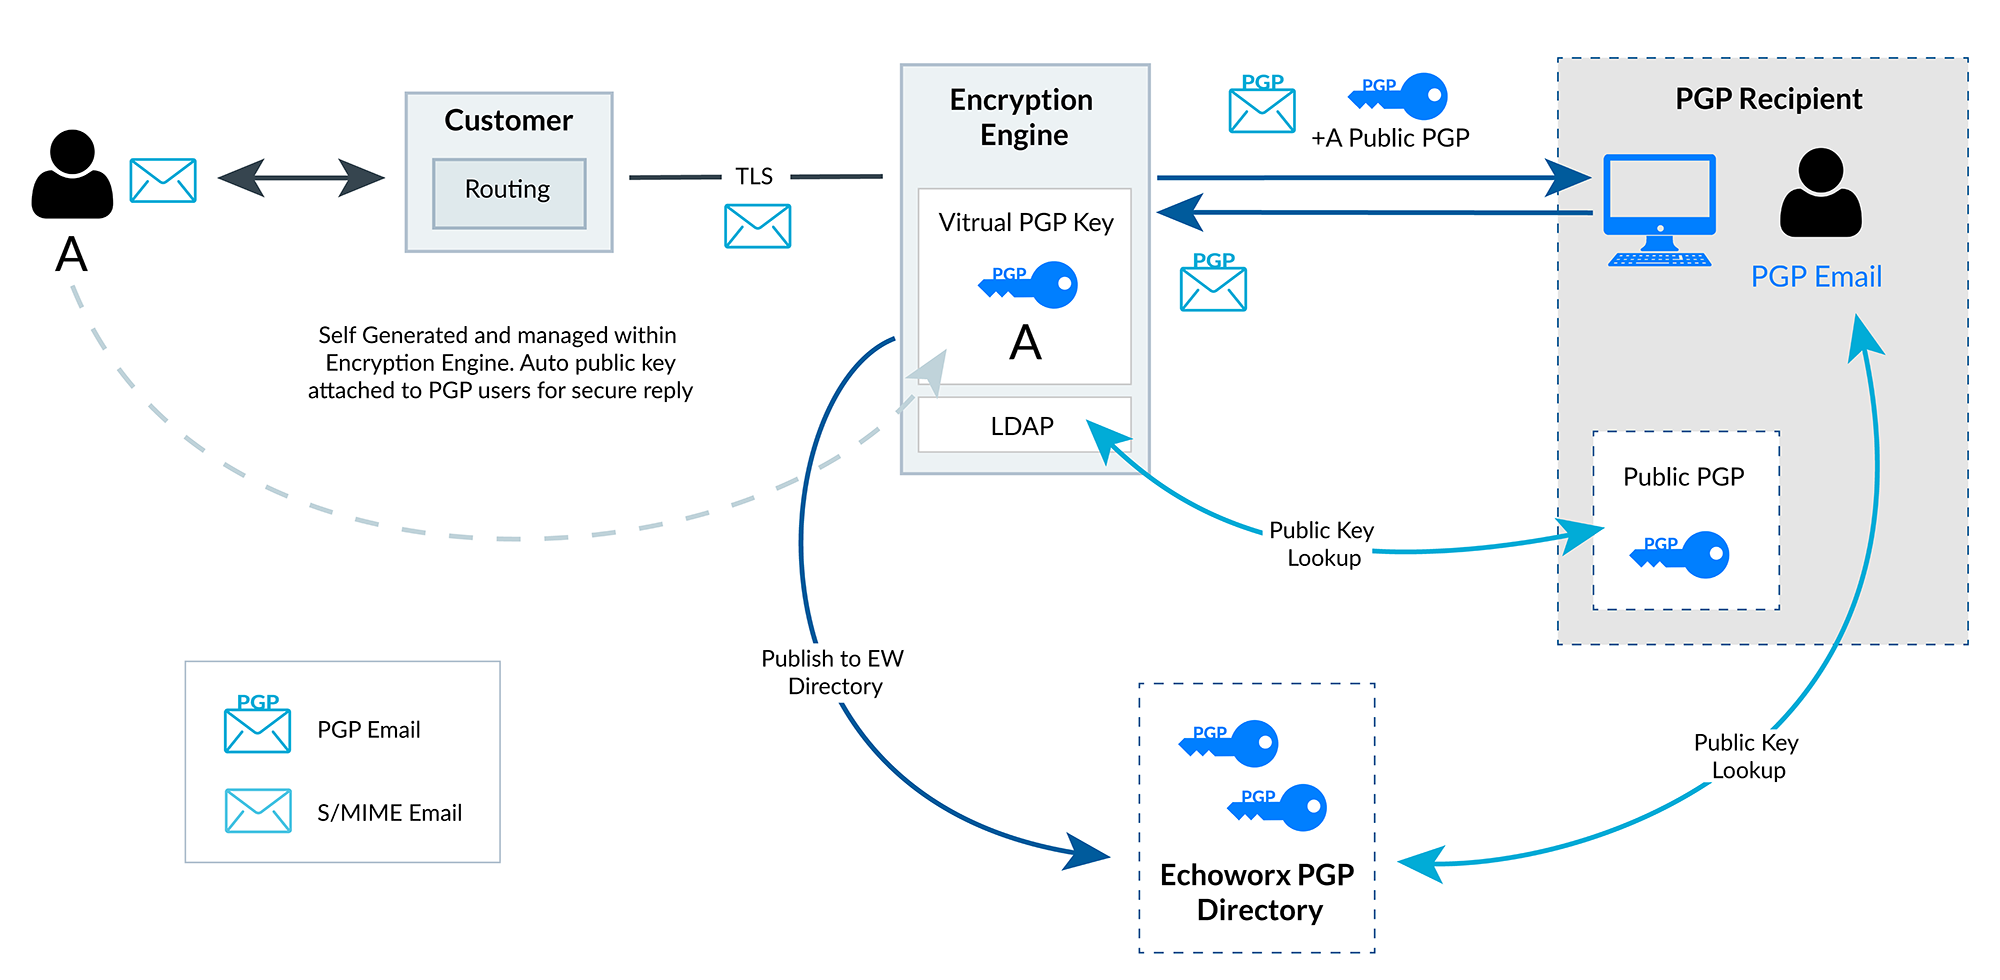
1. Enrutar los mensajes de forma segura
Las organizaciones configuran su entorno de correo electrónico para dirigir los mensajes aptos al motor de cifrado, que los recibe a través de una conexión de transporte protegida. Las configuraciones admitidas incluyen el enrutamiento SMTP estándar para Microsoft 365, Google Workspace y pasarelas de correo electrónico seguro existentes.
La configuración exacta del enrutamiento de entrada y salida depende del sistema de correo. Consulte Integraciones para conocer los patrones correspondientes.
2. Aplicar la política de cifrado y firma
Las políticas pueden tener en cuenta:
- la identidad del remitente;
- el dominio del destinatario;
- el contenido del mensaje;
- la clasificación de los datos.
Si se dispone de las claves y los certificados necesarios, los mensajes pueden cifrarse o firmarse con PGP o S/MIME según el intercambio previsto. La firma demuestra la integridad y facilita la verificación de la identidad; por sí misma no oculta el contenido del mensaje.
3. Buscar las claves y entregar
El motor puede utilizar servicios admitidos de búsqueda de claves y certificados, incluidos directorios LDAP configurados. Según el destinatario y los servicios disponibles, las vías de entrega alternativas admitidas pueden incluir TLS validado, el acceso a un portal web seguro y la entrega de documentos cifrados.
| Método | Qué se protege | Qué necesita el destinatario |
|---|---|---|
| PGP | El contenido del mensaje, cifrado con la clave pública del destinatario | Un par de claves PGP y software o un flujo de trabajo PGP compatibles |
| S/MIME | El contenido del mensaje, cifrado mediante el certificado del destinatario | Un certificado S/MIME, su clave privada y un cliente de correo compatible |
| TLS validado | La conexión entre los servidores de correo mientras el mensaje está en tránsito | Un servidor de correo receptor que admita TLS conforme a los requisitos de validación configurados |
| Portal web seguro | El acceso a un mensaje que se recupera a través de un portal web autenticado | Un navegador web y el método de acceso que exija la política |
| Documento cifrado | Un archivo adjunto protegido con una contraseña o un código de verificación | Software que abra el archivo protegido, además de la contraseña o el código |
Desplácese lateralmente para ver la tabla completa.
Estos mecanismos tienen propiedades de seguridad distintas. TLS protege la conexión, no el mensaje una vez entregado. Los métodos de portal y de documento dependen de cómo se establezcan y compartan las credenciales de acceso. Ninguno de ellos equivale al cifrado de mensajes PGP o S/MIME.
4. Permitir respuestas y procesamiento entrante
El tratamiento de las claves públicas de los destinatarios puede facilitar respuestas protegidas, por ejemplo cuando la clave pública del remitente acompaña a un mensaje PGP saliente. Los mensajes cifrados entrantes pueden procesarse para su descifrado cuando se dispone de las claves privadas correspondientes y de reglas de enrutamiento adecuadas.
Requisitos previos para la implementación
Antes de la implementación, revise:
- las reglas de enrutamiento del correo para los mensajes salientes y entrantes;
- las fuentes de directorio para claves y certificados;
- las identidades y los dominios de los remitentes;
- la infraestructura de certificados y las integraciones con autoridades de certificación;
- la propiedad y la custodia de las claves;
- el comportamiento y las capacidades previstos de los destinatarios.
Este sitio web de marketing no procesa, almacena ni descifra los mensajes de los clientes. Esas funciones corresponden al servicio de cifrado, que se opera por separado.
Trace el mapa de su flujo de correo
Contáctenos para hablar del enrutamiento, las políticas y los requisitos de los destinatarios en su entorno.