Cifrado de correo electrónico S/MIME
Cifrado de correo electrónico S/MIME alojado en la nube
S/MIME utiliza certificados X.509 para permitir el correo electrónico cifrado y firmado digitalmente. A escala empresarial, localizar los certificados de los destinatarios, emitir certificados de usuario y gestionar las renovaciones puede volverse complejo desde el punto de vista operativo.
CloudPGP presenta el enfoque admitido por la plataforma subyacente de Echoworx para gestionar estos flujos de trabajo mediante un motor centralizado de cifrado de correo electrónico en la nube.
Protección de mensajes basada en certificados
Para cifrar un mensaje para un destinatario de S/MIME, el remitente debe obtener un certificado adecuado del destinatario que contenga una clave pública utilizable. Para firmar un mensaje, el remitente utiliza una clave de firma y un certificado adecuados. El cifrado y la firma tienen finalidades distintas y pueden utilizarse juntos o por separado.
En un modelo basado en pasarela, el motor de cifrado puede realizar estas operaciones según la política, de modo que cada remitente no tiene que gestionar certificados en su propio cliente de correo.
Emisión y ciclo de vida de los certificados
La documentación de la plataforma describe varias formas en que los certificados pueden entrar en el sistema y mantenerse vigentes:
- Importación manual de certificados y claves existentes por parte de un administrador.
- Búsquedas LDAP externas para obtener los certificados de los destinatarios.
- Integraciones con autoridades de certificación mediante un puente de API de CA, para la creación automatizada de certificados con proveedores admitidos.
- Renovación y sustitución automatizadas para las integraciones admitidas.
La plataforma también ofrece modos de firma configurables que determinan qué clave firma un mensaje y en qué orden de prioridad. Se describen en Prioridad de firma S/MIME.
La disponibilidad de cada flujo de trabajo depende de las integraciones y políticas configuradas para una implementación. Por ejemplo, los certificados obtenidos fuera de una integración admitida pueden tener que renovarse e importarse de nuevo manualmente.
Autoridades de certificación externas y privadas
Los flujos de trabajo de certificados pueden conectarse a servicios admitidos de autoridades de certificación públicas o a la AWS Private CA de un cliente mediante un puente de API. Los dos modelos son diferentes. Una CA pública emite certificados que se encadenan a raíces en las que la mayoría de los clientes de correo ya confían. Una CA privada gestionada por el cliente emite certificados en los que los destinatarios solo confían si su software confía en la raíz de esa CA privada.
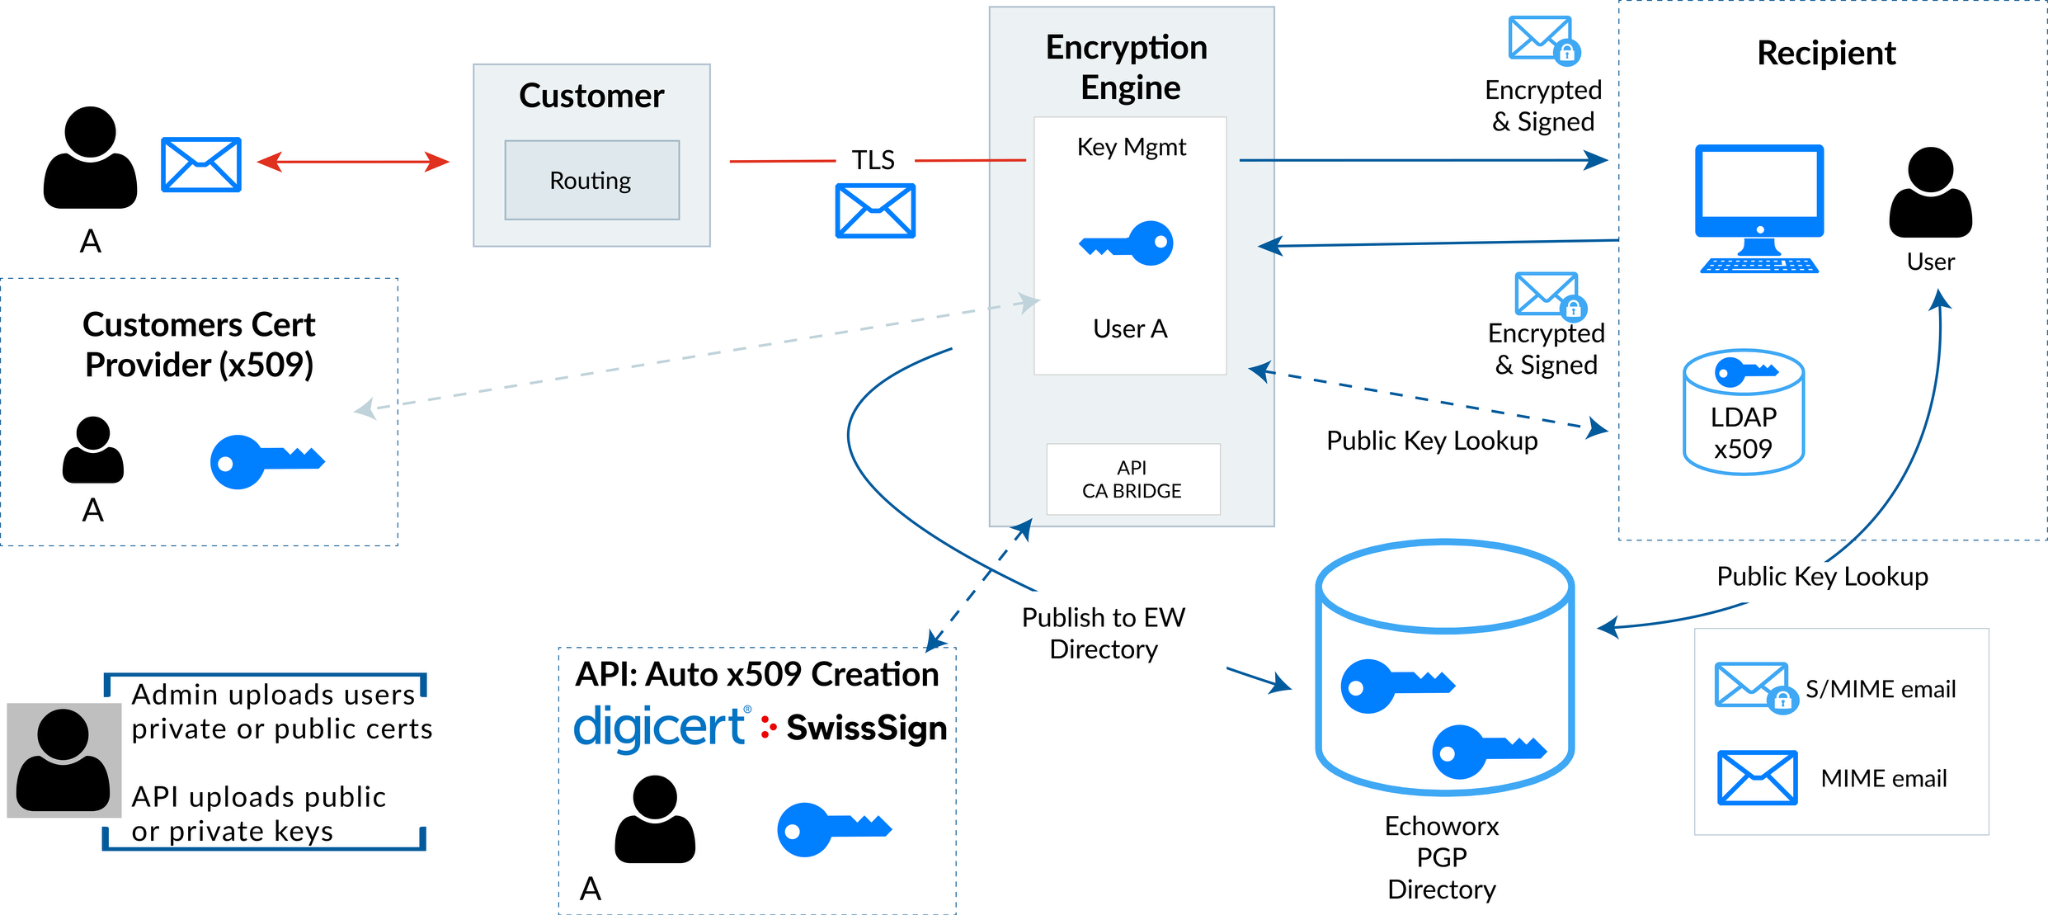
Cómo leer el diagrama de arquitectura
- El sistema de correo del cliente enruta el correo del usuario A al motor de cifrado mediante TLS, donde la gestión de claves guarda las claves y el certificado del usuario A.
- Los certificados pueden proceder del propio proveedor de certificados X.509 del cliente, de un administrador que carga certificados privados o públicos, o de una API que carga claves públicas o privadas.
- El puente de API de CA se conecta a la creación automatizada de certificados X.509. DigiCert y SwissSign aparecen en el diagrama como ejemplos.
- Las claves públicas pueden publicarse en el directorio de Echoworx, y los certificados de los destinatarios pueden encontrarse mediante una búsqueda LDAP (X.509).
- Los mensajes se entregan al destinatario cifrados y firmados, y las respuestas del destinatario vuelven al motor.
DigiCert y SwissSign aparecen en la arquitectura proporcionada como ejemplos de integraciones admitidas con autoridades de certificación. Su inclusión no significa que CloudPGP venda sus certificados ni que mantenga una relación comercial directa con ellas.
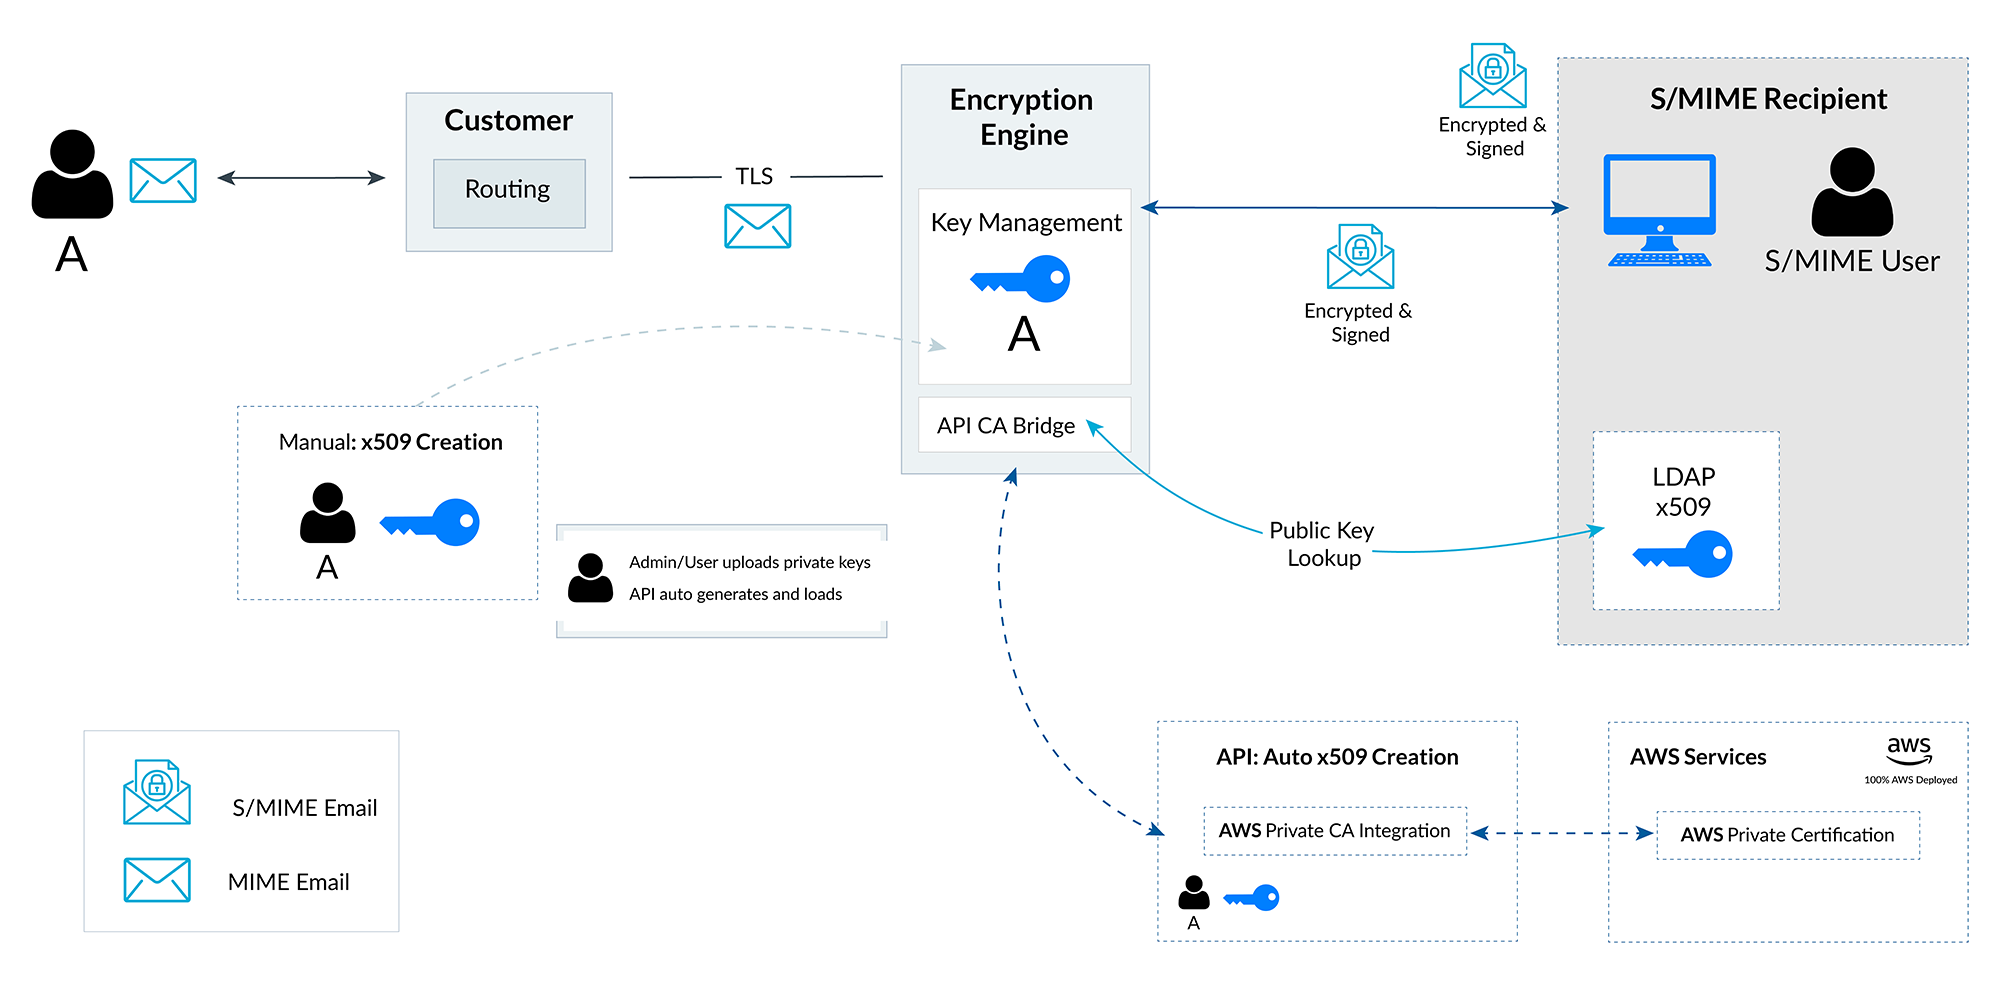
Cómo leer el flujo de AWS Private CA
- Creación manual: un administrador o un usuario carga las claves privadas de los certificados X.509.
- Creación automática: la API genera los certificados y los carga en la gestión de claves.
- Integración con AWS Private CA: el puente de API de CA conecta el motor de cifrado con una integración de AWS Private CA, que funciona con la autoridad de certificación privada del cliente en AWS.
- Búsqueda y entrega: los certificados de los destinatarios se encuentran mediante una búsqueda LDAP (X.509), y los mensajes viajan cifrados y firmados entre el motor y el usuario de S/MIME.
Con una CA privada, el cliente opera la autoridad de certificación, y los destinatarios deben confiar en su certificado raíz para que las firmas se validen. Este modelo es adecuado para intercambios entre partes que ya comparten esa confianza.
Conserve los flujos de correo existentes
El procesamiento S/MIME puede integrarse mediante un enrutamiento SMTP y unas políticas de pasarela adecuados, con una configuración de directorios determinada por el entorno del cliente. Antes de la implementación, confirme:
- cómo se enrutará el correo saliente y entrante hacia y desde el motor de cifrado;
- qué directorios LDAP contienen certificados de destinatarios y cuáles de ellos debe consultar la plataforma;
- de dónde procederán los certificados de los remitentes: importaciones, un proveedor de certificados existente o una integración con una CA admitida;
- qué modo de firma y qué prioridad de claves debe utilizar cada política;
- cómo se tratarán los mensajes dirigidos a destinatarios sin un certificado utilizable.
Revise su entorno de certificados
Contáctenos para hablar del enrutamiento S/MIME, las fuentes de certificados y las integraciones con CA admitidas.