Cifrado de correo electrónico PGP
Cifrado de correo electrónico PGP alojado en la nube
Desde hace mucho tiempo, PGP permite a las organizaciones intercambiar correo electrónico protegido con socios, proveedores y otros destinatarios externos. Las implementaciones tradicionales pueden obligar a las organizaciones a mantener sus propios servicios PGP, distribuir claves públicas y gestionar los detalles operativos de los flujos de cifrado.
CloudPGP utiliza la plataforma subyacente de Echoworx para dar soporte al procesamiento PGP y a la gestión de claves asociada mediante una arquitectura de cifrado alojada en la nube.
Cómo funciona PGP alojado
Los mensajes viajan desde el enrutamiento de correo del cliente hasta el motor de cifrado a través de una conexión de transporte protegida. El proceso de cifrado puede utilizar el descubrimiento de claves públicas de los destinatarios basado en directorios, claves de remitente gestionadas en la plataforma y flujos de publicación de claves configurados.
La capacidad del destinatario para leer o responder a mensajes cifrados con PGP depende de que disponga de las claves correspondientes y utilice software PGP compatible o un flujo de trabajo compatible.
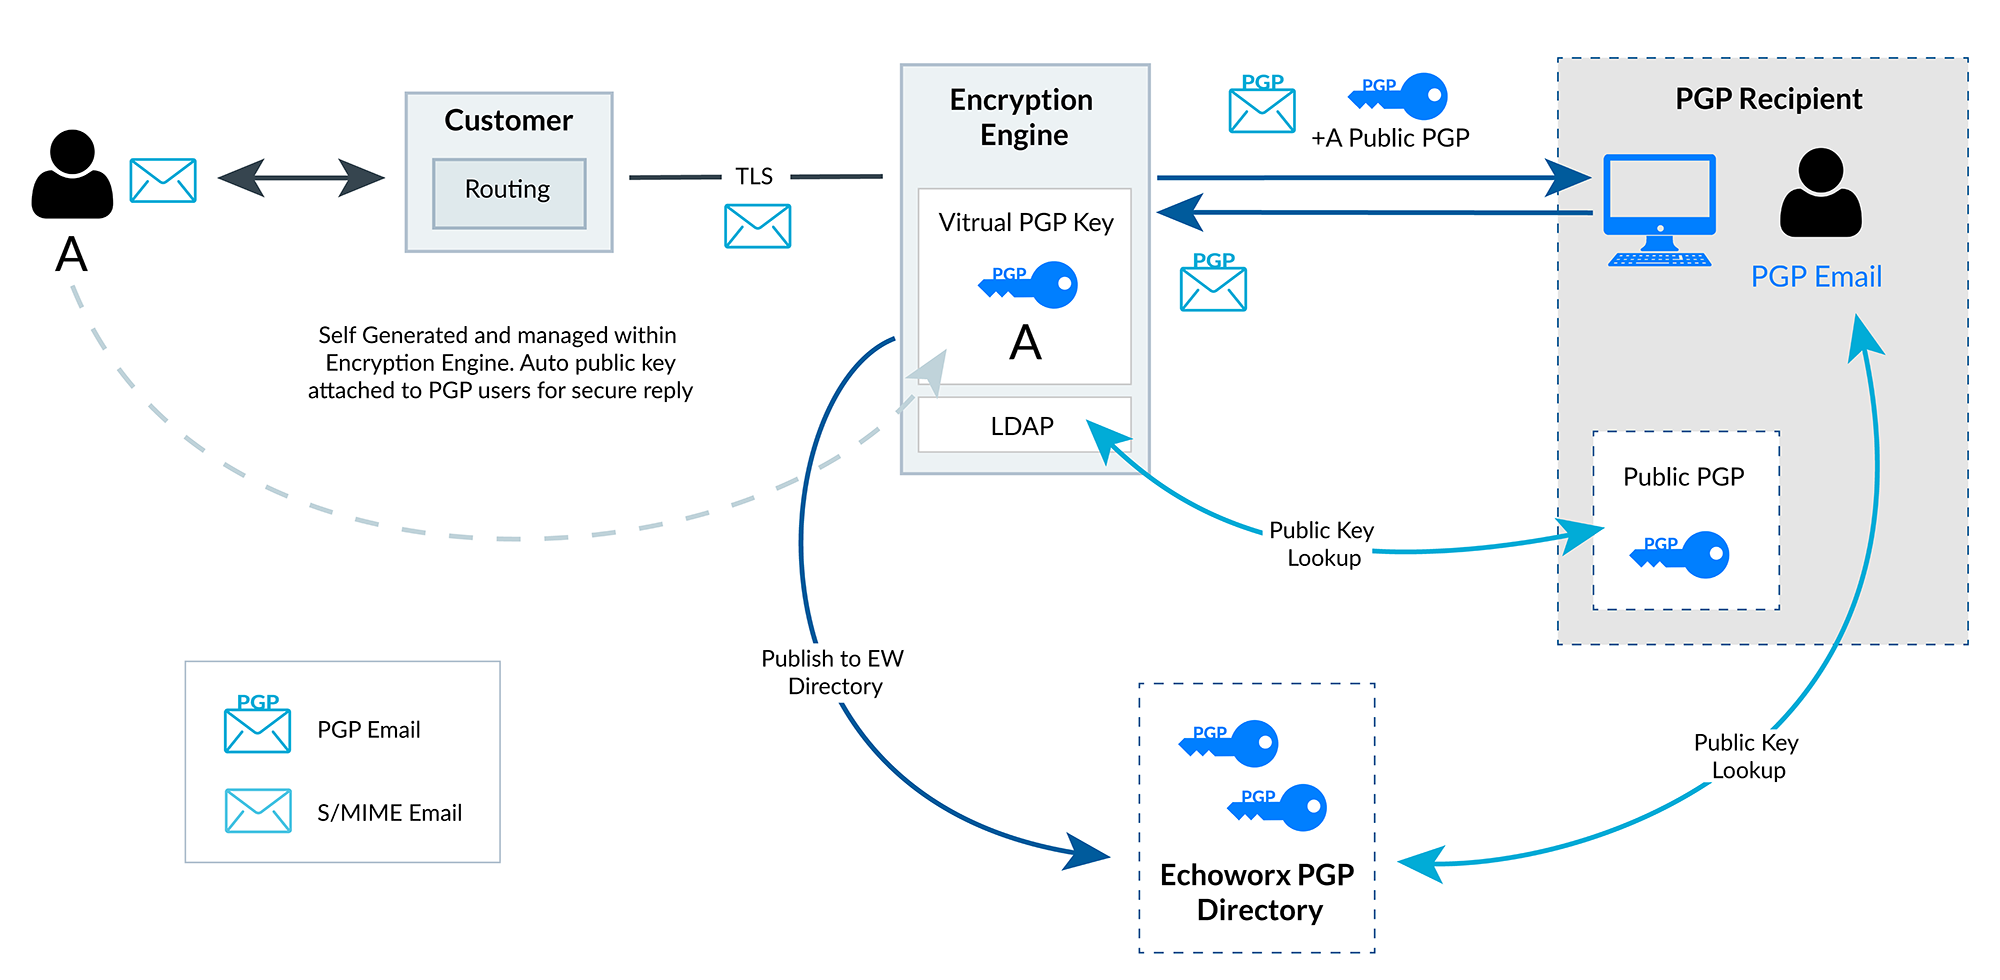
Cómo leer el diagrama
- Remitente y enrutamiento: el usuario A envía correo a través del enrutamiento de correo existente del cliente, que transfiere los mensajes aptos al motor de cifrado mediante TLS.
- Clave del remitente: en este ejemplo, la clave PGP del usuario A se genera y se gestiona dentro del motor de cifrado. La clave pública del remitente se adjunta a los mensajes enviados a usuarios de PGP para que puedan responder de forma segura.
- Búsqueda de la clave del destinatario: el componente LDAP del motor busca la clave PGP pública del destinatario.
- Publicación en el directorio: la clave pública del remitente puede publicarse en el directorio PGP de Echoworx, donde los destinatarios de PGP pueden consultarla.
- Entrega y respuesta: el mensaje cifrado con PGP se entrega al destinatario de PGP, que puede responder utilizando la clave pública del remitente.
Descubrimiento e intercambio de claves públicas
Para cifrar un mensaje para un destinatario de PGP, el remitente necesita la clave pública de ese destinatario. La documentación de la plataforma describe varios flujos de trabajo distintos que pueden proporcionar o distribuir claves:
- Búsquedas LDAP: las claves públicas de los destinatarios pueden obtenerse de servidores de claves LDAP compatibles o de directorios de dominio configurados para la implementación.
- Directorio de claves PGP: las claves públicas de los remitentes pueden publicarse en un directorio de claves PGP donde los destinatarios externos pueden consultarlas.
- Clave pública enviada con el mensaje: la clave pública de un remitente puede acompañar a un mensaje saliente protegido, de modo que el destinatario pueda cifrar sus futuras respuestas.
- Importación de claves: las organizaciones que migran desde un entorno PGP mantenido internamente pueden importar sus claves existentes.
Se trata de opciones independientes, no de un comportamiento que se produzca en todas las implementaciones. Qué fuentes se consultan y qué pasos de publicación se habilitan depende de la configuración.
Firma y descifrado
Una firma digital ayuda al destinatario a comprobar quién envió un mensaje y si se modificó después de firmarse. Un mensaje firmado pero no cifrado puede leerlo cualquiera que lo obtenga: la firma por sí sola no cifra el contenido.
La plataforma admite opciones de firma basadas en políticas, incluido un modo de solo firma. Cuando la política exige la clave propia del remitente y esa clave no puede utilizarse, el comportamiento documentado es que el mensaje falla y el remitente recibe un informe de no entrega (NDR).
Los mensajes PGP entrantes pueden descifrarse cuando la plataforma dispone de la clave privada adecuada y el enrutamiento dirige esos mensajes a través del motor. Los mensajes cifrados históricos pueden requerir acceso a las claves originales con las que se cifraron, y cualquier flujo de descifrado de mensajes antiguos depende de la configuración y de la disponibilidad de las claves.
Migración desde PGP local
Trasladar el procesamiento PGP a una plataforma alojada en la nube puede reducir la necesidad de operar un servidor de cifrado dedicado. Importar las claves existentes y conectar los directorios existentes puede contribuir a la continuidad con los socios habituales.
Un plan de migración debe tener en cuenta:
- los cambios en el enrutamiento del correo para los mensajes salientes y entrantes;
- la custodia de claves, incluido dónde se guardarán las claves privadas después de la migración;
- la disponibilidad de las claves necesarias para leer mensajes cifrados antiguos;
- las políticas de cifrado y firma;
- las pruebas de interoperabilidad con el software PGP de los socios.
Preguntas sobre Cloud PGP
¿Cómo se encuentra la clave pública PGP de un destinatario?
La plataforma puede consultar fuentes configuradas, como servidores de claves LDAP o directorios de dominio, y un directorio de claves PGP en el que se hayan publicado claves públicas. Si no se encuentra ninguna clave pública, el mensaje no puede cifrarse con PGP para ese destinatario. Según la política, puede utilizarse un método de entrega distinto o el mensaje puede tratarse conforme a las reglas configuradas. Consulte Cómo funciona.
¿Podemos importar nuestras claves PGP existentes?
La plataforma subyacente admite la importación de claves PGP existentes, lo que puede ayudar a una organización a migrar desde un servidor PGP local manteniendo las relaciones de claves ya establecidas con sus socios. Qué claves se importan y cómo se tratan las claves privadas después de la importación debe planificarse como parte de la migración. Consulte Gestión de claves.
¿Un correo electrónico firmado digitalmente también está cifrado?
No. Una firma permite al destinatario verificar el origen y la integridad de un mensaje, pero no oculta su contenido. Un mensaje puede estar solo firmado, solo cifrado, o firmado y cifrado a la vez, según la política. La página PGP frente a S/MIME explica cómo funciona esto en ambos estándares.
Planifique una implementación de PGP alojado
Hable con nosotros sobre su enrutamiento de correo, sus fuentes de claves y los requisitos de sus socios.