Chiffrement des e-mails PGP
Chiffrement PGP des e-mails hébergé dans le cloud
Depuis longtemps, PGP permet aux organisations d’échanger des e-mails protégés avec leurs partenaires, leurs fournisseurs et d’autres destinataires externes. Les mises en œuvre traditionnelles peuvent obliger les organisations à maintenir leurs propres services PGP, à distribuer les clés publiques et à gérer les aspects opérationnels des processus de chiffrement.
CloudPGP s’appuie sur la plateforme Echoworx sous-jacente pour prendre en charge le traitement PGP et la gestion des clés associée au moyen d’une architecture de chiffrement hébergée dans le cloud.
Fonctionnement de PGP hébergé
Les messages transitent du routage de messagerie du client vers le moteur de chiffrement via une connexion de transport protégée. Le processus de chiffrement peut s’appuyer sur la découverte des clés publiques des destinataires dans des annuaires, sur des clés d’expéditeur gérées dans la plateforme et sur des processus de publication de clés configurés.
La capacité du destinataire à lire des messages chiffrés avec PGP ou à y répondre dépend de la détention des clés correspondantes et de l’utilisation d’un logiciel PGP compatible ou d’un processus compatible.
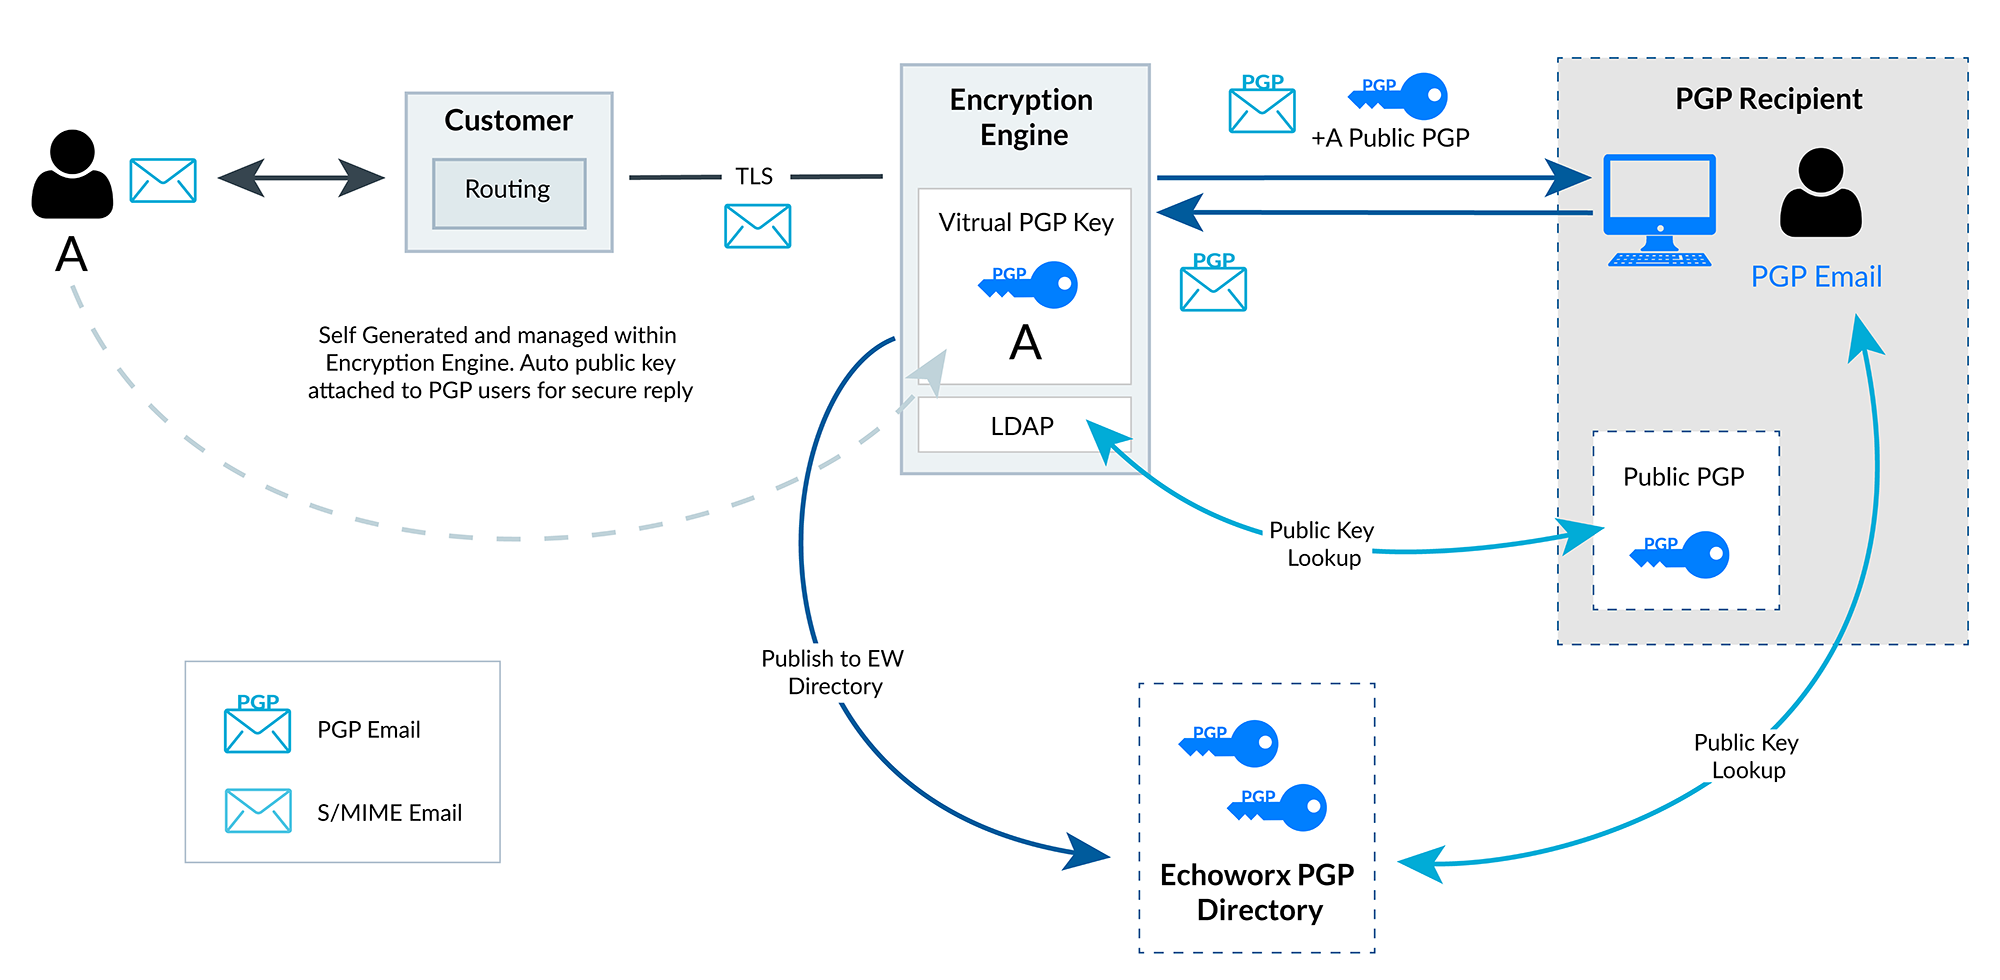
Lecture du schéma
- Expéditeur et routage : l’utilisateur A envoie un e-mail via le routage de messagerie existant du client, qui transmet les messages éligibles au moteur de chiffrement via TLS.
- Clé de l’expéditeur : dans cet exemple, la clé PGP de l’utilisateur A est générée et gérée au sein du moteur de chiffrement. La clé publique de l’expéditeur est jointe aux messages envoyés aux utilisateurs PGP afin qu’ils puissent répondre de manière sécurisée.
- Recherche de la clé du destinataire : le composant LDAP du moteur recherche la clé PGP publique du destinataire.
- Publication dans l’annuaire : la clé publique de l’expéditeur peut être publiée dans l’annuaire PGP Echoworx, où les destinataires PGP peuvent la consulter.
- Remise et réponse : le message chiffré avec PGP est remis au destinataire PGP, qui peut répondre à l’aide de la clé publique de l’expéditeur.
Découverte et échange des clés publiques
Pour chiffrer un message destiné à un destinataire PGP, l’expéditeur a besoin de la clé publique de ce destinataire. La documentation de la plateforme décrit plusieurs processus distincts permettant de fournir ou de distribuer des clés :
- Recherches LDAP : les clés publiques des destinataires peuvent être récupérées auprès de serveurs de clés LDAP compatibles ou d’annuaires de domaine configurés pour le déploiement.
- Annuaire de clés PGP : les clés publiques des expéditeurs peuvent être publiées dans un annuaire de clés PGP où les destinataires externes peuvent les consulter.
- Clé publique envoyée avec le message : la clé publique d’un expéditeur peut accompagner un message sortant protégé, afin que le destinataire puisse chiffrer ses réponses ultérieures.
- Importation de clés : les organisations qui migrent depuis un environnement PGP géré en interne peuvent importer leurs clés existantes.
Il s’agit d’options distinctes, et non d’un comportement présent dans chaque déploiement. Les sources interrogées et les étapes de publication activées dépendent de la configuration.
Signature et déchiffrement
Une signature numérique aide le destinataire à vérifier qui a envoyé un message et si celui-ci a été modifié après sa signature. Un message signé mais non chiffré reste lisible par toute personne qui l’obtient : la signature seule ne chiffre pas le contenu.
La plateforme prend en charge des choix de signature fondés sur des politiques, dont un mode de signature seule. Lorsqu’une politique exige la clé propre de l’expéditeur et que cette clé ne peut pas être utilisée, le comportement documenté est le suivant : le message échoue et l’expéditeur reçoit un rapport de non-remise (NDR).
Les messages PGP entrants peuvent être déchiffrés lorsque la plateforme détient la clé privée appropriée et que le routage fait passer ces messages par le moteur. Les anciens messages chiffrés peuvent nécessiter l’accès aux clés d’origine ayant servi à les chiffrer, et tout processus de déchiffrement de messages hérités dépend de la configuration et de la disponibilité des clés.
Migration depuis une solution PGP sur site
Transférer le traitement PGP vers une plateforme hébergée dans le cloud peut réduire la nécessité d’exploiter un serveur de chiffrement dédié. L’importation des clés existantes et la connexion des annuaires existants peuvent contribuer à la continuité des échanges avec les partenaires établis.
Un plan de migration doit prendre en compte :
- les modifications du routage de messagerie pour les messages sortants et entrants ;
- la garde des clés, notamment l’endroit où les clés privées seront conservées après la migration ;
- la disponibilité des clés nécessaires à la lecture des anciens messages chiffrés ;
- les politiques de chiffrement et de signature ;
- les tests d’interopérabilité avec les logiciels PGP des partenaires.
Questions sur Cloud PGP
Comment la clé publique PGP d’un destinataire est-elle trouvée ?
La plateforme peut interroger des sources configurées, telles que des serveurs de clés LDAP ou des annuaires de domaine, ainsi qu’un annuaire de clés PGP où des clés publiques ont été publiées. Si aucune clé publique n’est trouvée, le message ne peut pas être chiffré avec PGP pour ce destinataire. Selon la politique, une autre méthode de remise peut être utilisée, ou le message peut être traité conformément aux règles configurées. Consultez la page Fonctionnement.
Pouvons-nous importer nos clés PGP existantes ?
La plateforme sous-jacente prend en charge l’importation de clés PGP existantes, ce qui peut aider une organisation à migrer depuis un serveur PGP sur site tout en conservant les relations de clés établies avec ses partenaires. Le choix des clés à importer et le traitement des clés privées après l’importation doivent être planifiés dans le cadre de la migration. Consultez la page Gestion des clés.
Un e-mail signé numériquement est-il également chiffré ?
Non. Une signature permet au destinataire de vérifier l’origine et l’intégrité d’un message, mais elle n’en masque pas le contenu. Selon la politique, un message peut être uniquement signé, uniquement chiffré, ou à la fois signé et chiffré. La page PGP ou S/MIME explique ce fonctionnement dans les deux normes.
Planifiez un déploiement PGP hébergé
Parlez-nous de votre routage de messagerie, de vos sources de clés et des exigences de vos partenaires.