Processus de chiffrement
Fonctionnement du chiffrement des e-mails dans le cloud
La protection des messages hébergée dans le cloud commence par une intégration au routage de messagerie existant. Plutôt que d’obliger chaque expéditeur à prendre manuellement une décision technique de remise, une plateforme de chiffrement prise en charge peut évaluer des règles et acheminer les messages vers un processus protégé approprié.
Vue d’ensemble du processus
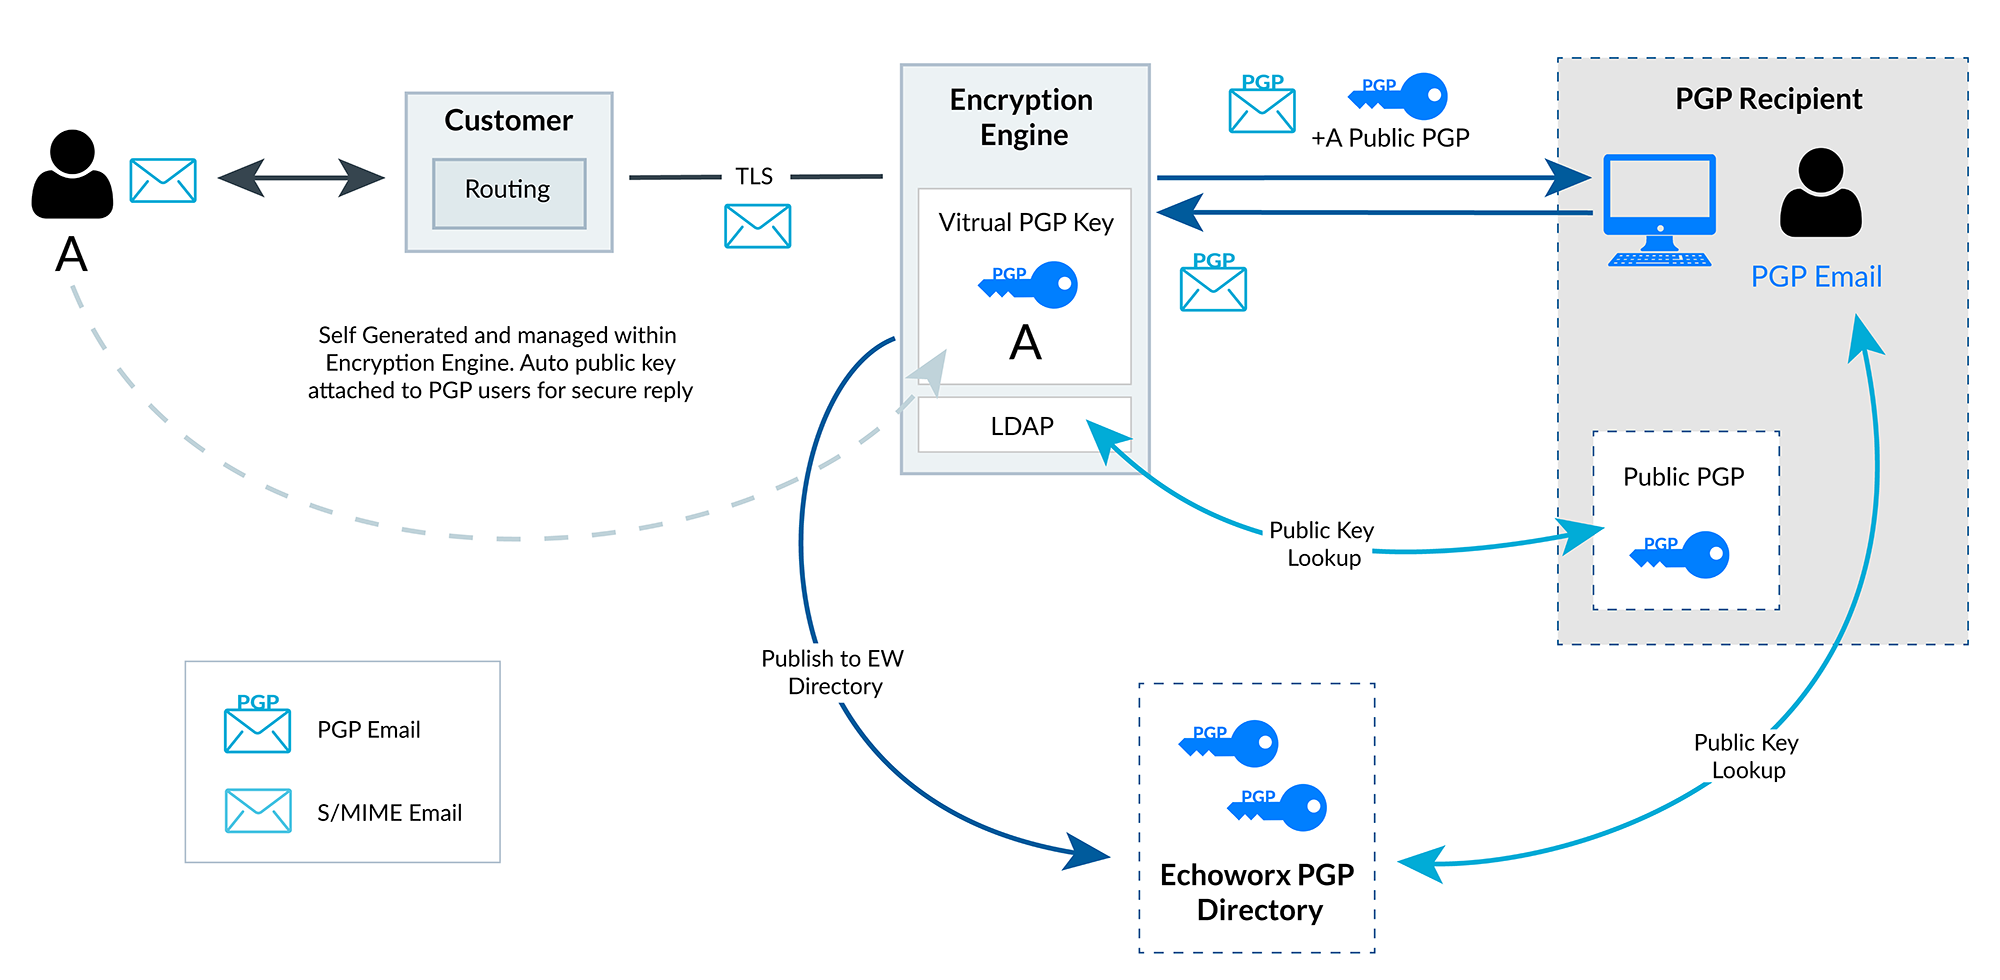
Le schéma présente un exemple : un message de l’utilisateur A transite par le routage de messagerie du client jusqu’au moteur de chiffrement, qui trouve la clé publique du destinataire et remet le message chiffré avec PGP. S/MIME suit le même modèle de routage, en utilisant des certificats X.509 au lieu de clés PGP.
1. Acheminer les messages de manière sécurisée
Les organisations configurent leur environnement de messagerie pour diriger les messages éligibles vers le moteur de chiffrement, qui les reçoit via une connexion de transport protégée. Les configurations prises en charge comprennent le routage SMTP standard pour Microsoft 365, Google Workspace et les passerelles de messagerie sécurisées existantes.
La configuration précise du routage entrant et sortant dépend du système de messagerie. Consultez la page Intégrations pour connaître les schémas concernés.
2. Appliquer les politiques de chiffrement et de signature
Les politiques peuvent tenir compte :
- de l’identité de l’expéditeur ;
- du domaine du destinataire ;
- du contenu du message ;
- de la classification des données.
Lorsque les clés et certificats nécessaires sont disponibles, les messages peuvent être chiffrés ou signés avec PGP ou S/MIME selon l’échange prévu. La signature prouve l’intégrité et facilite la vérification de l’identité ; elle ne masque pas, à elle seule, le contenu du message.
3. Trouver les clés et remettre les messages
Le moteur peut utiliser les services de recherche de clés et de certificats pris en charge, notamment des annuaires LDAP configurés. Selon le destinataire et les services disponibles, les voies de remise alternatives prises en charge peuvent inclure TLS validé, l’accès via un portail web sécurisé et la remise de documents chiffrés.
| Méthode | Ce qui est protégé | Ce dont le destinataire a besoin |
|---|---|---|
| PGP | Le contenu du message, chiffré avec la clé publique du destinataire | Une paire de clés PGP et un logiciel ou un processus PGP compatible |
| S/MIME | Le contenu du message, chiffré à l’aide du certificat du destinataire | Un certificat S/MIME, sa clé privée et un client de messagerie compatible |
| TLS validé | La connexion entre les serveurs de messagerie pendant le transit du message | Un serveur de messagerie de réception prenant en charge un TLS conforme aux exigences de validation configurées |
| Portail web sécurisé | L’accès à un message récupéré via un portail web authentifié | Un navigateur web et la méthode d’accès exigée par la politique |
| Document chiffré | Une pièce jointe protégée par un mot de passe ou un code de vérification | Un logiciel capable d’ouvrir le fichier protégé, ainsi que le mot de passe ou le code |
Faites défiler horizontalement pour voir l’ensemble du tableau.
Ces mécanismes présentent des propriétés de sécurité différentes. TLS protège la connexion, pas le message une fois celui-ci remis. Les méthodes par portail et par document dépendent de la manière dont les identifiants d’accès sont définis et partagés. Aucune d’elles n’équivaut au chiffrement des messages PGP ou S/MIME.
4. Prendre en charge les réponses et le traitement entrant
La gestion des clés publiques des destinataires peut faciliter les réponses protégées, par exemple lorsque la clé publique de l’expéditeur accompagne un message PGP sortant. Les messages chiffrés entrants peuvent être traités en vue de leur déchiffrement lorsque les clés privées correspondantes et des règles de routage adaptées sont disponibles.
Prérequis du déploiement
Avant le déploiement, examinez :
- les règles de routage de messagerie pour les messages sortants et entrants ;
- les sources d’annuaire pour les clés et les certificats ;
- les identités et les domaines des expéditeurs ;
- l’infrastructure de certificats et les intégrations avec les autorités de certification ;
- la propriété et la garde des clés ;
- le comportement et les capacités attendus des destinataires.
Ce site web marketing ne traite, ne stocke ni ne déchiffre les messages des clients. Ces fonctions relèvent du service de chiffrement, exploité séparément.
Cartographiez votre flux de messagerie
Contactez-nous pour discuter du routage, des politiques et des exigences des destinataires dans votre environnement.