Chiffrement des e-mails S/MIME
Chiffrement S/MIME des e-mails hébergé dans le cloud
S/MIME utilise des certificats X.509 pour permettre l’envoi d’e-mails chiffrés et signés numériquement. À l’échelle d’une entreprise, la recherche des certificats des destinataires, l’émission des certificats des utilisateurs et la gestion des renouvellements peuvent devenir complexes sur le plan opérationnel.
CloudPGP présente l’approche prise en charge par la plateforme Echoworx sous-jacente pour gérer ces processus au moyen d’un moteur centralisé de chiffrement des e-mails dans le cloud.
Protection des messages par certificats
Pour chiffrer un message destiné à un destinataire S/MIME, l’expéditeur doit obtenir un certificat approprié de ce destinataire, contenant une clé publique utilisable. Pour signer un message, l’expéditeur utilise une clé de signature et un certificat adaptés. Le chiffrement et la signature répondent à des objectifs différents et peuvent être utilisés ensemble ou séparément.
Dans un modèle fondé sur une passerelle, le moteur de chiffrement peut effectuer ces opérations conformément aux politiques, de sorte que chaque expéditeur n’a pas à gérer les certificats dans son propre client de messagerie.
Émission et cycle de vie des certificats
La documentation de la plateforme décrit plusieurs façons dont les certificats peuvent entrer dans le système et rester à jour :
- Importation manuelle de certificats et de clés existants par un administrateur.
- Recherches LDAP externes pour récupérer les certificats des destinataires.
- Intégrations avec des autorités de certification via une passerelle API CA (API CA bridge), pour la création automatisée de certificats auprès des fournisseurs pris en charge.
- Renouvellement et basculement automatisés pour les intégrations prises en charge.
La plateforme propose également des modes de signature configurables qui déterminent quelle clé signe un message et selon quel ordre de priorité. Ils sont décrits dans la section Priorité de signature S/MIME.
La disponibilité de chaque processus dépend des intégrations et des politiques configurées pour un déploiement. Par exemple, les certificats obtenus en dehors d’une intégration prise en charge peuvent devoir être renouvelés et réimportés manuellement.
Autorités de certification externes et privées
Les processus liés aux certificats peuvent se connecter à des services d’autorités de certification publiques pris en charge ou à l’AWS Private CA d’un client via une passerelle API. Les deux modèles diffèrent. Une autorité de certification (AC) publique émet des certificats dont la chaîne remonte à des racines déjà approuvées par la plupart des clients de messagerie. Une AC privée gérée par le client émet des certificats que les destinataires n’approuvent que si leur logiciel approuve la racine de cette AC privée.
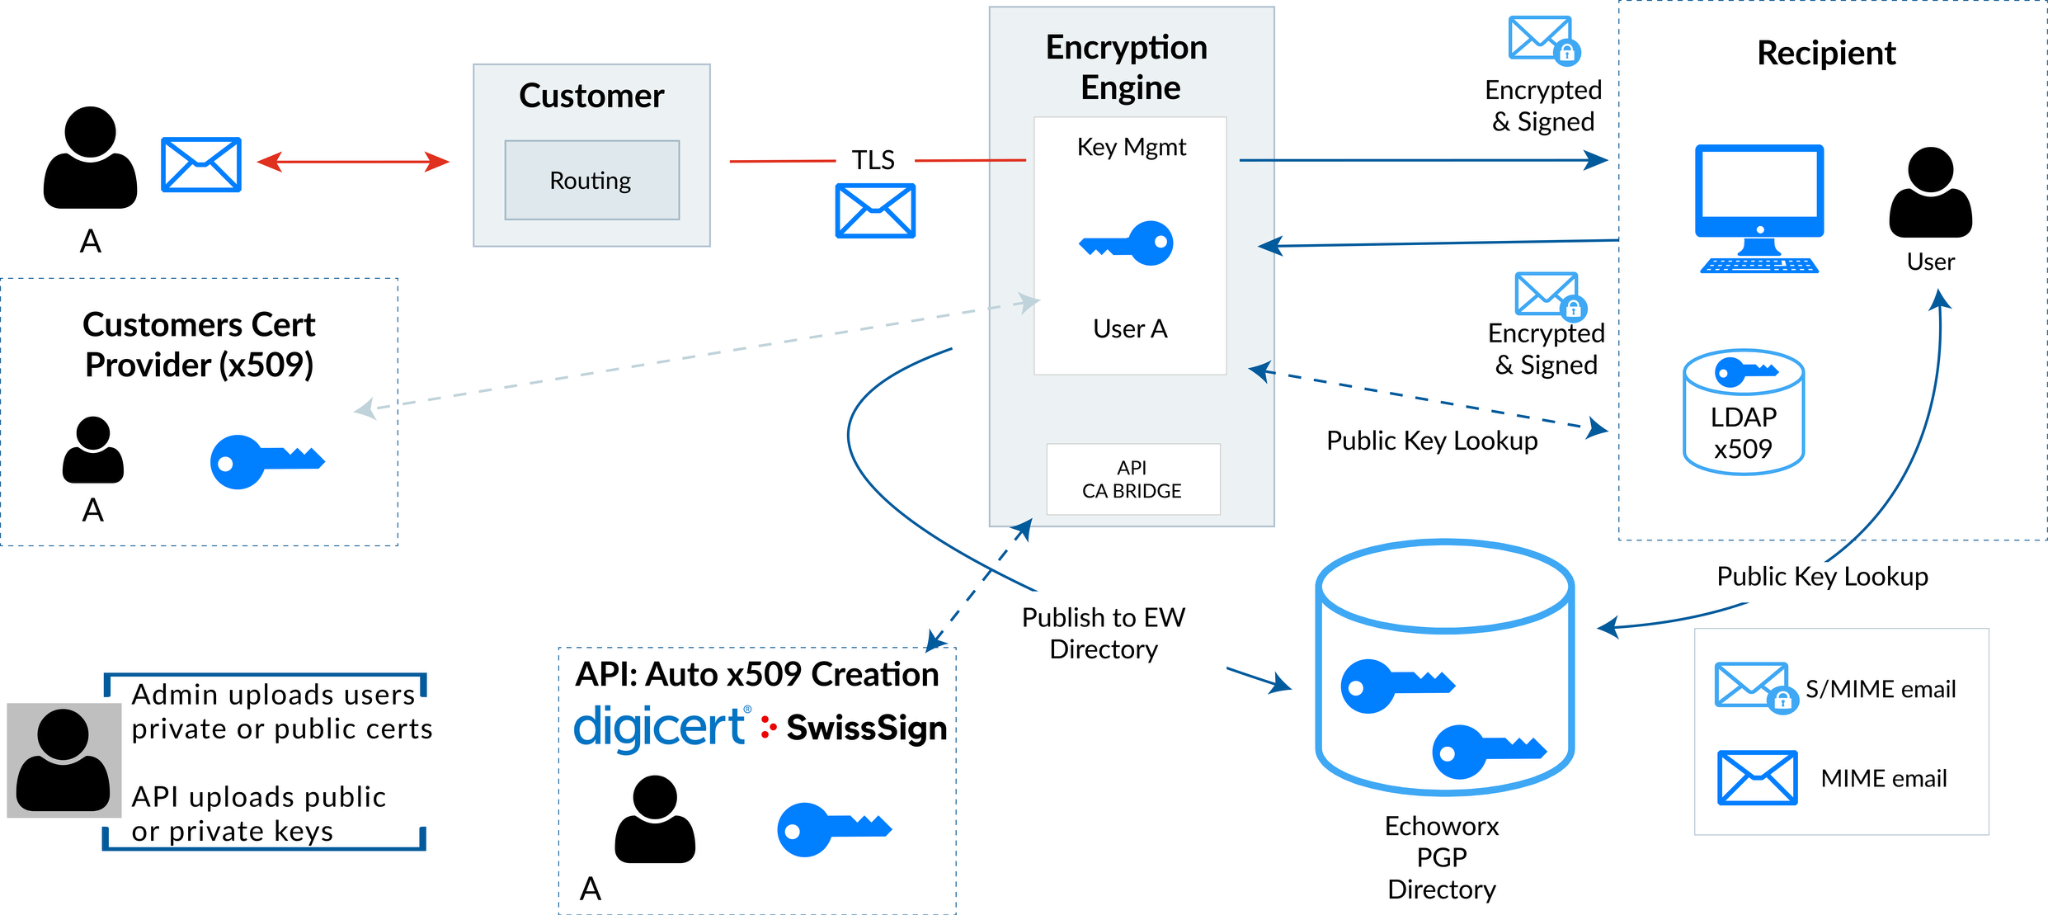
Lecture du schéma d’architecture
- Le courrier de l’utilisateur A est acheminé par le système de messagerie du client vers le moteur de chiffrement via TLS ; la gestion des clés y détient les clés et le certificat de l’utilisateur A.
- Les certificats peuvent provenir du propre fournisseur de certificats X.509 du client, d’un administrateur qui charge des certificats privés ou publics, ou d’une API qui charge des clés publiques ou privées.
- La passerelle API CA se connecte à la création automatisée de certificats X.509. DigiCert et SwissSign figurent dans le schéma à titre d’exemples.
- Les clés publiques peuvent être publiées dans l’annuaire Echoworx, et les certificats des destinataires peuvent être trouvés par une recherche LDAP (X.509).
- Les messages sont remis au destinataire chiffrés et signés, et les réponses du destinataire reviennent au moteur.
DigiCert et SwissSign figurent dans l’architecture fournie à titre d’exemples d’intégrations prises en charge avec des autorités de certification. Leur présence ne signifie pas que CloudPGP vend leurs certificats ni qu’il entretient une relation commerciale directe avec elles.
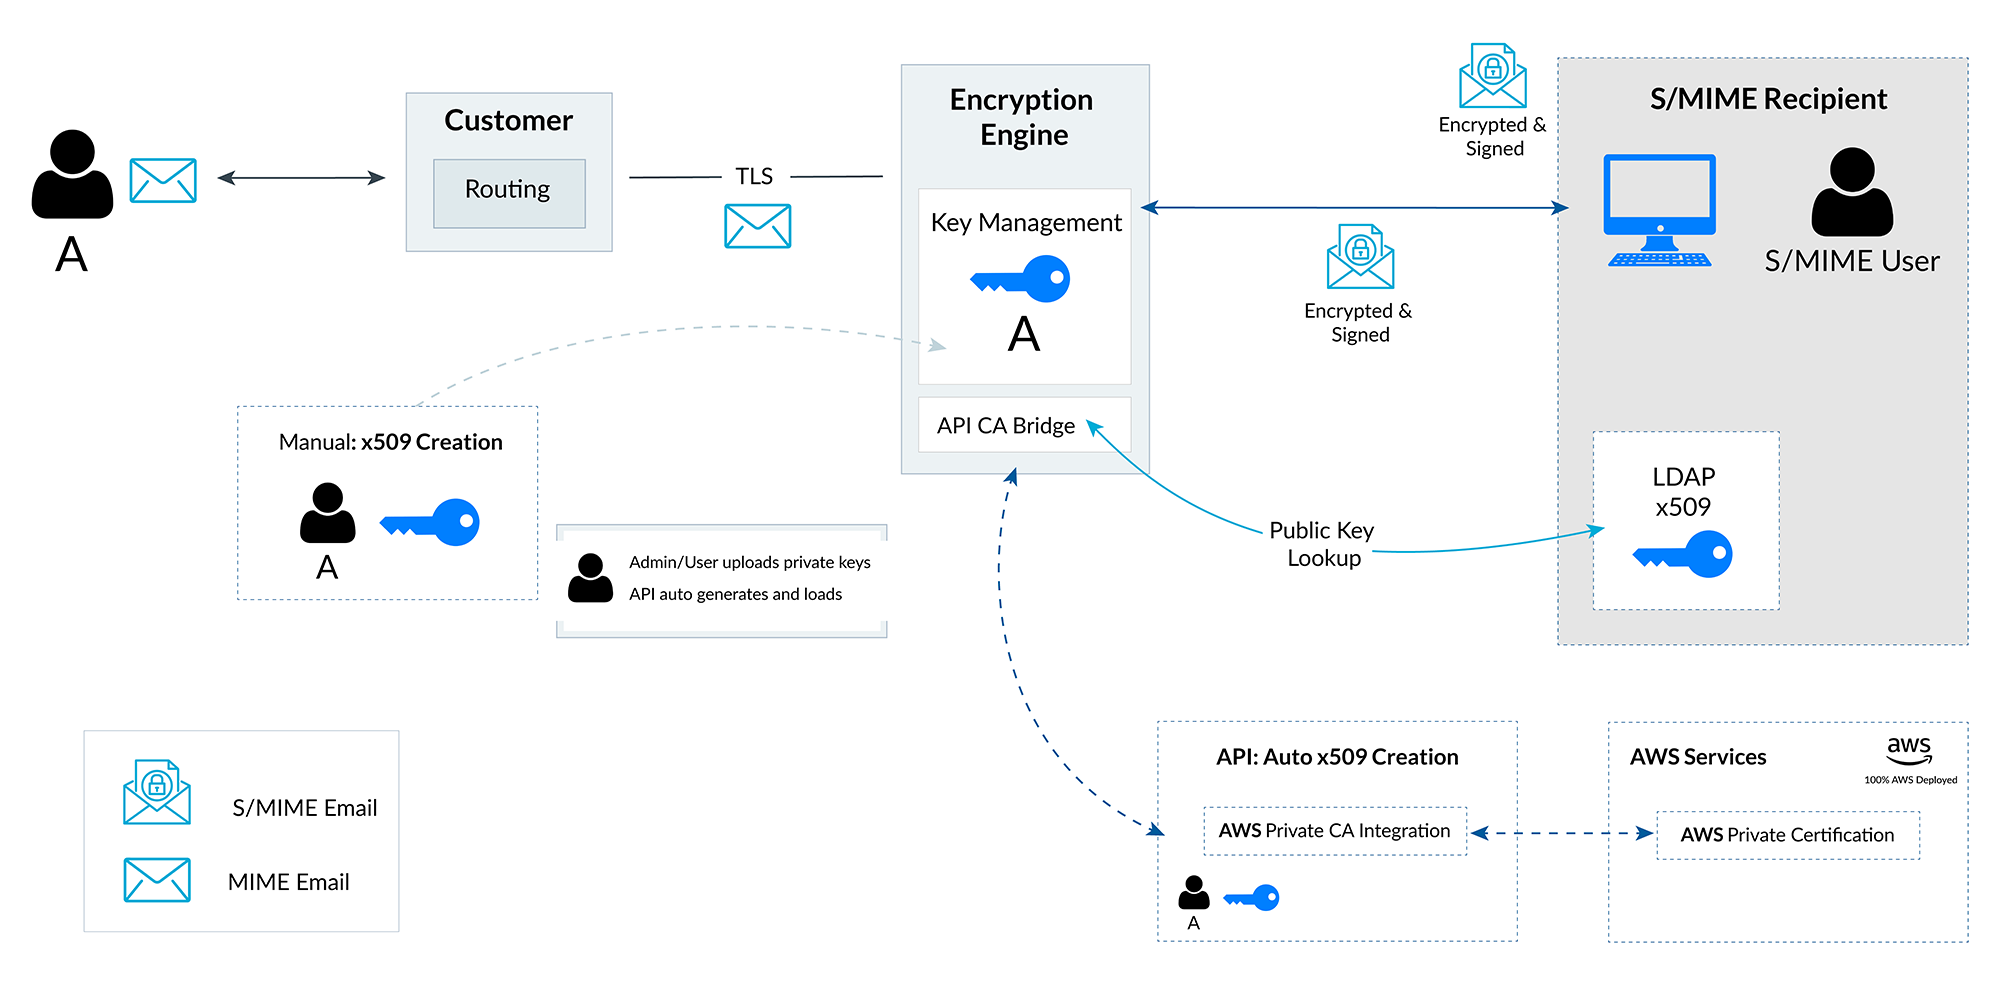
Lecture du processus AWS Private CA
- Création manuelle : un administrateur ou un utilisateur charge des clés privées pour des certificats X.509.
- Création automatique : l’API génère des certificats et les charge dans la gestion des clés.
- Intégration AWS Private CA : la passerelle API CA connecte le moteur de chiffrement à une intégration AWS Private CA, qui fonctionne avec l’autorité de certification privée du client dans AWS.
- Recherche et remise : les certificats des destinataires sont trouvés par une recherche LDAP (X.509), et les messages circulent chiffrés et signés entre le moteur et l’utilisateur S/MIME.
Avec une AC privée, c’est le client qui exploite l’autorité de certification, et les destinataires doivent approuver son certificat racine pour que les signatures soient validées. Ce modèle convient aux échanges entre des parties qui partagent déjà cette confiance.
Préserver les processus de messagerie existants
Le traitement S/MIME peut être intégré au moyen d’un routage SMTP et de politiques de passerelle adaptés, la configuration des annuaires étant déterminée par l’environnement du client. Avant le déploiement, vérifiez :
- comment le courrier sortant et entrant sera acheminé vers et depuis le moteur de chiffrement ;
- quels annuaires LDAP contiennent les certificats des destinataires, et lesquels la plateforme doit interroger ;
- d’où proviendront les certificats des expéditeurs : importations, fournisseur de certificats existant ou intégration d’AC prise en charge ;
- quel mode de signature et quel ordre de priorité des clés chaque politique doit utiliser ;
- comment seront traités les messages adressés à des destinataires sans certificat utilisable.
Faites le point sur votre environnement de certificats
Contactez-nous au sujet du routage S/MIME, des sources de certificats et des intégrations d’AC prises en charge.