S/MIME-E-Mail-Verschlüsselung
Cloud-gehostete S/MIME-E-Mail-Verschlüsselung
S/MIME nutzt X.509-Zertifikate, um verschlüsselte und digital signierte E-Mails zu ermöglichen. Im Unternehmensmaßstab können das Auffinden von Empfängerzertifikaten, die Ausstellung von Benutzerzertifikaten und deren Verlängerung betrieblich komplex werden.
CloudPGP stellt den unterstützten Ansatz der zugrunde liegenden Echoworx-Plattform vor, diese Abläufe über eine zentrale Cloud-Engine für E-Mail-Verschlüsselung zu verwalten.
Zertifikatsbasierter Nachrichtenschutz
Um eine Nachricht an einen S/MIME-Empfänger zu verschlüsseln, muss der Absender ein geeignetes Empfängerzertifikat mit einem verwendbaren öffentlichen Schlüssel beschaffen. Zum Signieren einer Nachricht verwendet der Absender einen geeigneten Signaturschlüssel und ein passendes Zertifikat. Verschlüsselung und Signatur dienen unterschiedlichen Zwecken und können gemeinsam oder getrennt eingesetzt werden.
In einem Gateway-basierten Modell kann die Verschlüsselungs-Engine diese Vorgänge gemäß Richtlinie ausführen, sodass einzelne Absender keine Zertifikate in ihren eigenen E-Mail-Clients verwalten müssen.
Zertifikatsausstellung und Lebenszyklus
Die Plattformdokumentation beschreibt mehrere Wege, auf denen Zertifikate in das System gelangen und aktuell bleiben können:
- Manueller Import vorhandener Zertifikate und Schlüssel durch einen Administrator.
- Externe LDAP-Abfragen zum Abrufen von Empfängerzertifikaten.
- Integrationen von Zertifizierungsstellen über eine API-CA-Bridge für die automatisierte Zertifikatserstellung bei unterstützten Anbietern.
- Automatisierte Verlängerung und automatisierter Rollover bei unterstützten Integrationen.
Die Plattform bietet außerdem konfigurierbare Signaturmodi, die festlegen, welcher Schlüssel eine Nachricht signiert und in welcher Rangfolge. Sie werden unter S/MIME-Signaturrangfolge beschrieben.
Die Verfügbarkeit der einzelnen Workflows hängt von den Integrationen und Richtlinien ab, die für eine Bereitstellung konfiguriert sind. Zertifikate, die außerhalb einer unterstützten Integration bezogen wurden, müssen beispielsweise möglicherweise manuell verlängert und erneut importiert werden.
Externe und private Zertifizierungsstellen
Zertifikats-Workflows können über eine API-Bridge an unterstützte öffentliche Zertifizierungsdienste oder an die AWS Private CA eines Kunden angebunden werden. Die beiden Modelle unterscheiden sich. Eine öffentliche CA stellt Zertifikate aus, deren Kette zu Stammzertifikaten führt, denen die meisten E-Mail-Clients bereits vertrauen. Eine vom Kunden verwaltete private CA stellt Zertifikate aus, denen Empfänger nur vertrauen, wenn ihre Software dem Stammzertifikat dieser privaten CA vertraut.
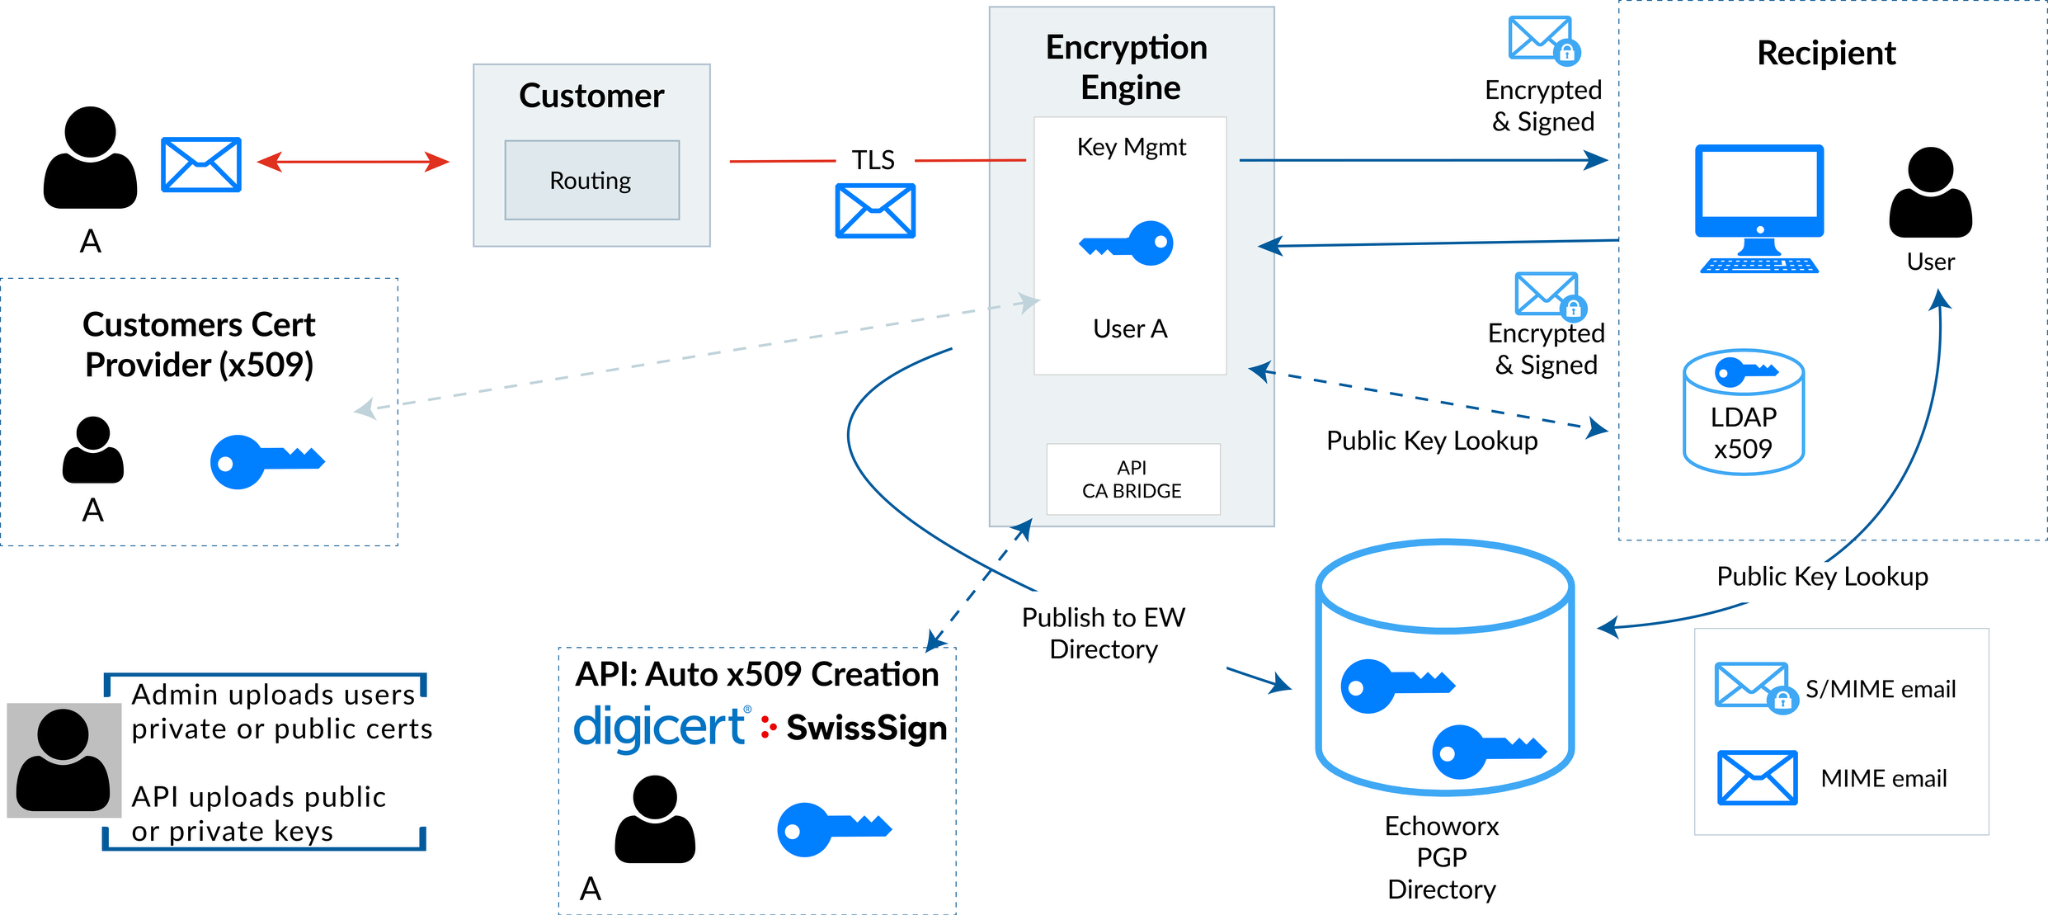
So lesen Sie das Architekturdiagramm
- Die E-Mails von Benutzer A werden vom Mail-System des Kunden über TLS an die Verschlüsselungs-Engine geleitet, wo die Schlüsselverwaltung die Schlüssel und das Zertifikat von Benutzer A vorhält.
- Zertifikate können vom eigenen X.509-Zertifikatsanbieter des Kunden stammen, von einem Administrator, der private oder öffentliche Zertifikate hochlädt, oder von einer API, die öffentliche oder private Schlüssel hochlädt.
- Die API-CA-Bridge stellt die Verbindung zur automatisierten Erstellung von X.509-Zertifikaten her. DigiCert und SwissSign erscheinen im Diagramm als Beispiele.
- Öffentliche Schlüssel können im Echoworx-Verzeichnis veröffentlicht werden, und Empfängerzertifikate lassen sich über eine LDAP-Abfrage (X.509) finden.
- Nachrichten werden dem Empfänger verschlüsselt und signiert zugestellt, und die Antworten des Empfängers gelangen zurück zur Engine.
DigiCert und SwissSign erscheinen in der bereitgestellten Architektur als Beispiele für unterstützte Integrationen von Zertifizierungsstellen. Ihre Nennung bedeutet nicht, dass CloudPGP deren Zertifikate verkauft oder eine direkte Geschäftsbeziehung mit ihnen unterhält.
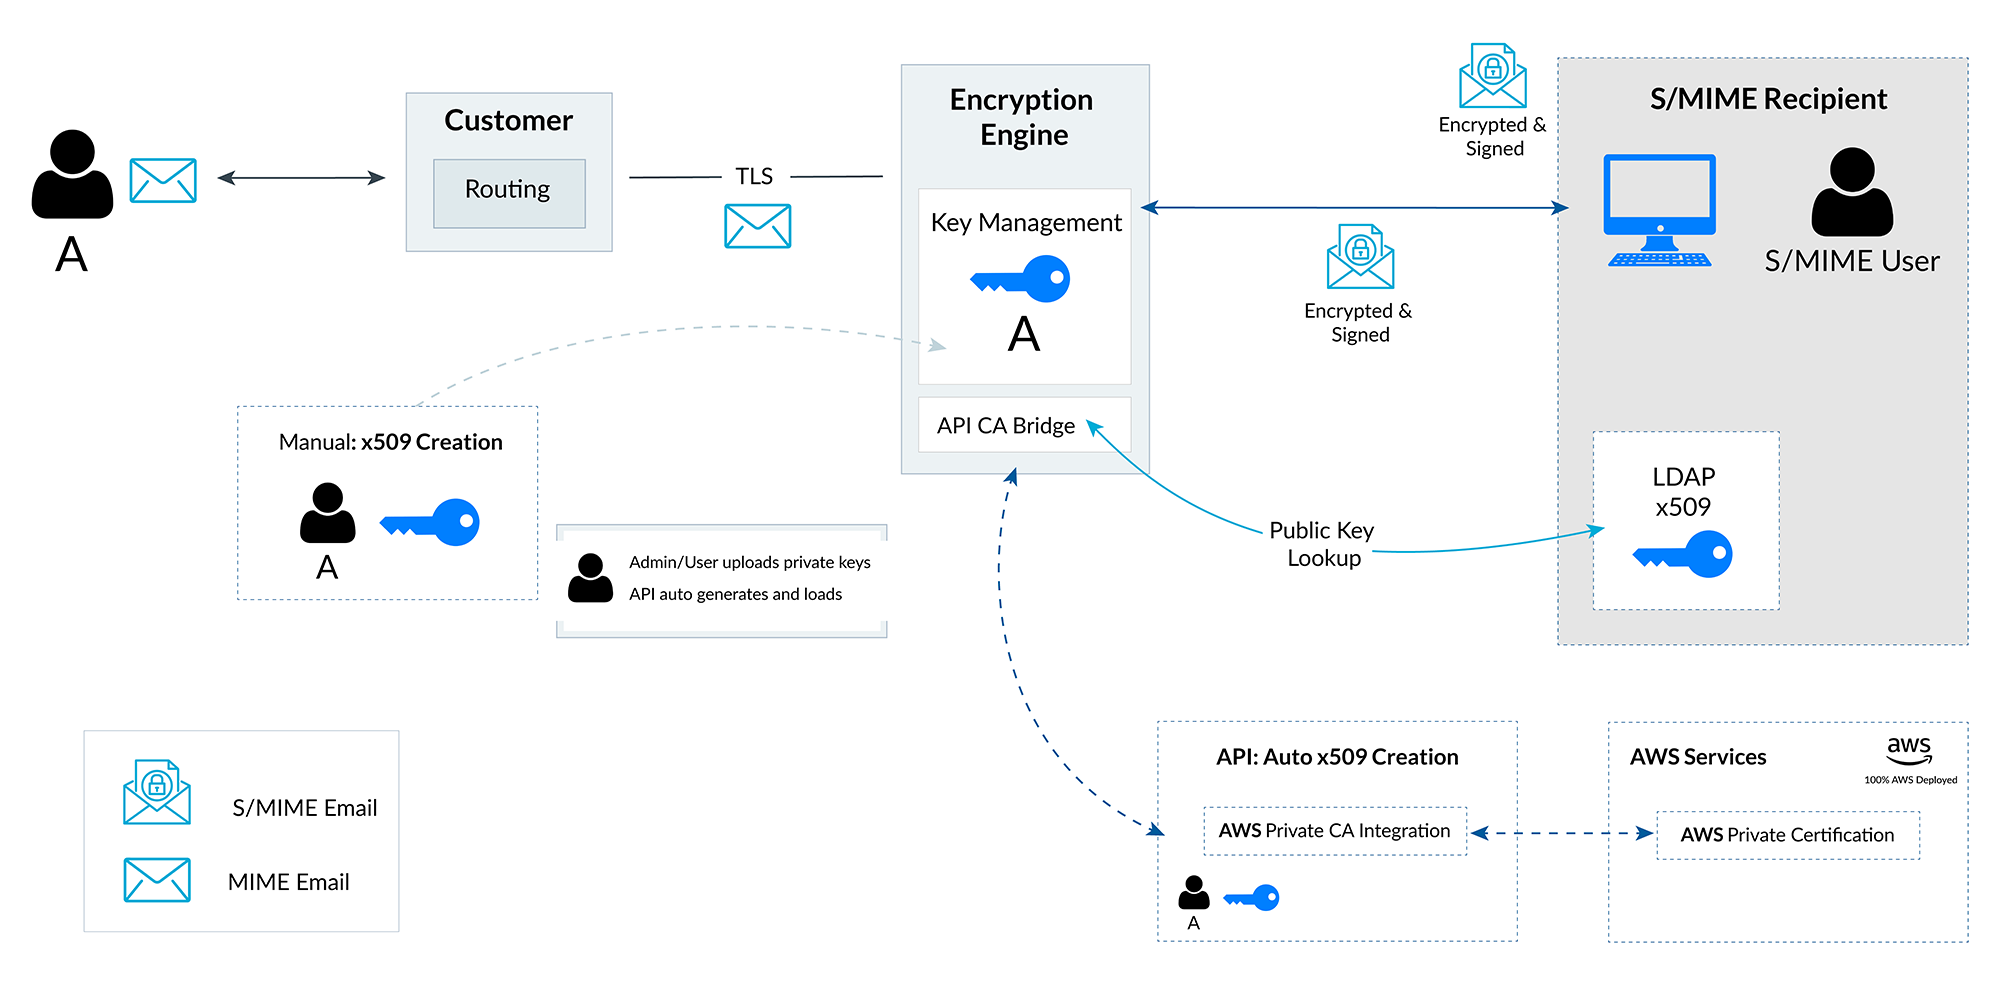
So lesen Sie den Workflow mit AWS Private CA
- Manuelle Erstellung: Ein Administrator oder Benutzer lädt private Schlüssel für X.509-Zertifikate hoch.
- Automatische Erstellung: Die API erzeugt Zertifikate und lädt sie in die Schlüsselverwaltung.
- Integration mit AWS Private CA: Die API-CA-Bridge verbindet die Verschlüsselungs-Engine mit einer Integration für AWS Private CA, die mit der privaten Zertifizierungsstelle des Kunden in AWS zusammenarbeitet.
- Abfrage und Zustellung: Empfängerzertifikate werden über eine LDAP-Abfrage (X.509) gefunden, und Nachrichten werden verschlüsselt und signiert zwischen der Engine und dem S/MIME-Benutzer übertragen.
Bei einer privaten CA betreibt der Kunde die Zertifizierungsstelle, und Empfänger müssen deren Stammzertifikat vertrauen, damit Signaturen validiert werden können. Dieses Modell eignet sich für den Austausch zwischen Parteien, die dieses Vertrauen bereits teilen.
Bestehende E-Mail-Abläufe beibehalten
Die S/MIME-Verarbeitung kann über geeignetes SMTP-Routing und Gateway-Richtlinien integriert werden, wobei sich die Verzeichniskonfiguration nach der Umgebung des Kunden richtet. Klären Sie vor der Bereitstellung:
- wie ausgehende und eingehende E-Mails zur und von der Verschlüsselungs-Engine geleitet werden;
- welche LDAP-Verzeichnisse Empfängerzertifikate enthalten und welche davon die Plattform abfragen soll;
- woher die Absenderzertifikate stammen: aus Importen, von einem bestehenden Zertifikatsanbieter oder aus einer unterstützten CA-Integration;
- welchen Signaturmodus und welche Schlüsselrangfolge jede Richtlinie verwenden soll;
- wie Nachrichten an Empfänger ohne verwendbares Zertifikat behandelt werden.
Prüfen Sie Ihre Zertifikatsumgebung
Kontaktieren Sie uns zu S/MIME-Routing, Zertifikatsquellen und unterstützten CA-Integrationen.