Claves y certificados
Gestión de claves PGP y S/MIME en la nube
El cifrado de clave pública depende de disponer de la clave correcta para el destinatario correcto. El correo electrónico basado en certificados añade consideraciones de emisión, validación, renovación y revocación.
CloudPGP describe cómo la plataforma subyacente admite un enfoque centralizado para estas tareas operativas.
Tratamiento de claves PGP
La documentación de la plataforma describe las siguientes capacidades relacionadas con las claves PGP:
- generación de claves de remitente dentro de la plataforma;
- tamaños de clave RSA configurables de 2048, 3072 o 4096 bits en la configuración PGP de referencia, que muestra 3072 bits como valor predeterminado;
- búsqueda LDAP de las claves públicas de los destinatarios;
- publicación de las claves públicas de los remitentes;
- importación de claves privadas PGP existentes;
- una función de la REST API para exportar claves privadas PGP.
Los tamaños de clave y los valores predeterminados que figuran en la documentación de la plataforma deben confirmarse con la configuración activa de cada implementación. No constituyen una garantía aplicable a todas las cuentas.
Ciclo de vida de los certificados S/MIME
Los servicios de certificados pueden automatizar partes del ciclo de vida de los certificados para los sistemas admitidos: solicitud, emisión, importación, implementación, renovación y sustitución.
El mantenimiento de credenciales válidas depende de la integración, del proveedor de certificados y de la configuración. Los certificados procedentes de una fuente sin integración admitida pueden tener que renovarse manualmente. Consulte Emisión y ciclo de vida de los certificados.
Prioridad de firma S/MIME
La política de firma decide qué clave firma un mensaje S/MIME saliente. El fragmento siguiente procede de la interfaz de administración de la plataforma subyacente y muestra los modos de firma disponibles. Es una captura de pantalla con fuente citada, incluida a modo ilustrativo, no un control operativo.
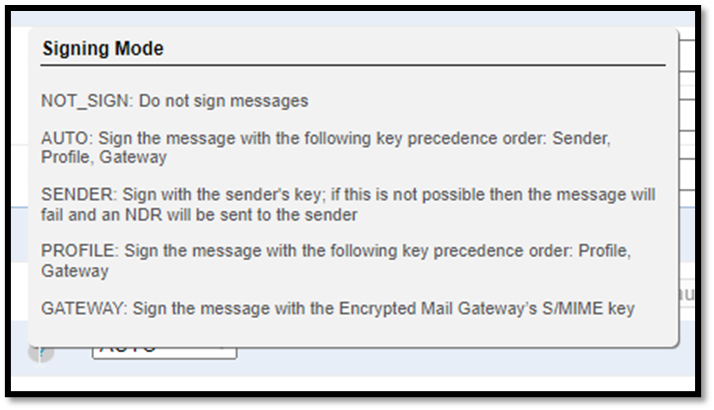
| Modo | Comportamiento |
|---|---|
NOT_SIGN | Los mensajes no se firman. |
AUTO | Firma con la primera clave disponible en este orden: remitente, perfil, pasarela. |
SENDER | Firma con la clave del remitente. Si no es posible, el mensaje falla y se envía al remitente un informe de no entrega (NDR). |
PROFILE | Firma con la primera clave disponible en este orden: perfil, pasarela. |
GATEWAY | Firma con la clave S/MIME de la pasarela de cifrado. |
Elegir un modo implica un compromiso. SENDER vincula cada firma al remitente individual, pero detiene la entrega cuando esa clave no puede utilizarse, mientras que AUTO y PROFILE recurren a otras claves para que el mensaje pueda firmarse igualmente.
Controles de directorio e inquilino
El material de la plataforma describe la segregación de certificados específica de cada inquilino y controles de administrador sobre qué directorios LDAP se consultan. En conjunto, su finalidad es evitar que, en los flujos de trabajo admitidos, se seleccione un certificado que pertenezca al inquilino equivocado o que se haya encontrado en un directorio no previsto.
Se trata de controles lógicos dentro del servicio. No deben interpretarse como una afirmación de infraestructura dedicada ni de aislamiento universal.
Custodia de claves y control del cliente
Para cifrar, descifrar y firmar en nombre de los usuarios, la plataforma puede mantener el material criptográfico que necesitan esos flujos de trabajo. Por ello, dónde se guardan las claves privadas es una cuestión central en cualquier implementación y debe confirmarse para cada cuenta.
La documentación de la plataforma también describe una función Manage Your Own Key (MYOK, «gestione su propia clave») asociada a AWS Key Management Service (AWS KMS) y a módulos de seguridad de hardware. MYOK se refiere a la participación del cliente en la gestión de determinadas claves; su alcance exacto debe confirmarse para cada implementación.
MYOK no significa que todas las claves privadas PGP o S/MIME utilizadas para los mensajes estén exclusivamente en poder del cliente. CloudPGP no afirma ofrecer cifrado de conocimiento cero, custodia exclusiva por parte del cliente de las claves de los mensajes ni una certificación FIPS para toda la plataforma.
Migración y portabilidad
La importación de claves y la función documentada de exportación de claves privadas pueden facilitar la migración o la continuidad. Que determinadas claves puedan exportarse depende de los permisos reales, de la configuración y de los acuerdos de soporte.
Hablemos de custodia de claves y migración
Contáctenos para hablar de la importación de claves, las fuentes de certificados y la política de firma de su organización.